Kısaca: SSH anahtarı oluşturma, istemcide bir özel/genel anahtar çifti üretip genel anahtarı sunucudaki ~/.ssh/authorized_keys dosyasına eklemektir. Sonrasında parola yerine anahtarla giriş yapılır. OpenSSH'de yaygın komut ssh-keygen'dir; özel anahtar asla sunucuya kopyalanmaz.
Parola ile SSH girişi deneme-yanılma saldırılarına açıktır. Anahtar tabanlı giriş, SSH bağlantısı kurduktan sonra güvenliği yükseltmenin standart yoludur. Bu rehberde doğrulanmış OpenSSH adımlarını özetliyoruz.
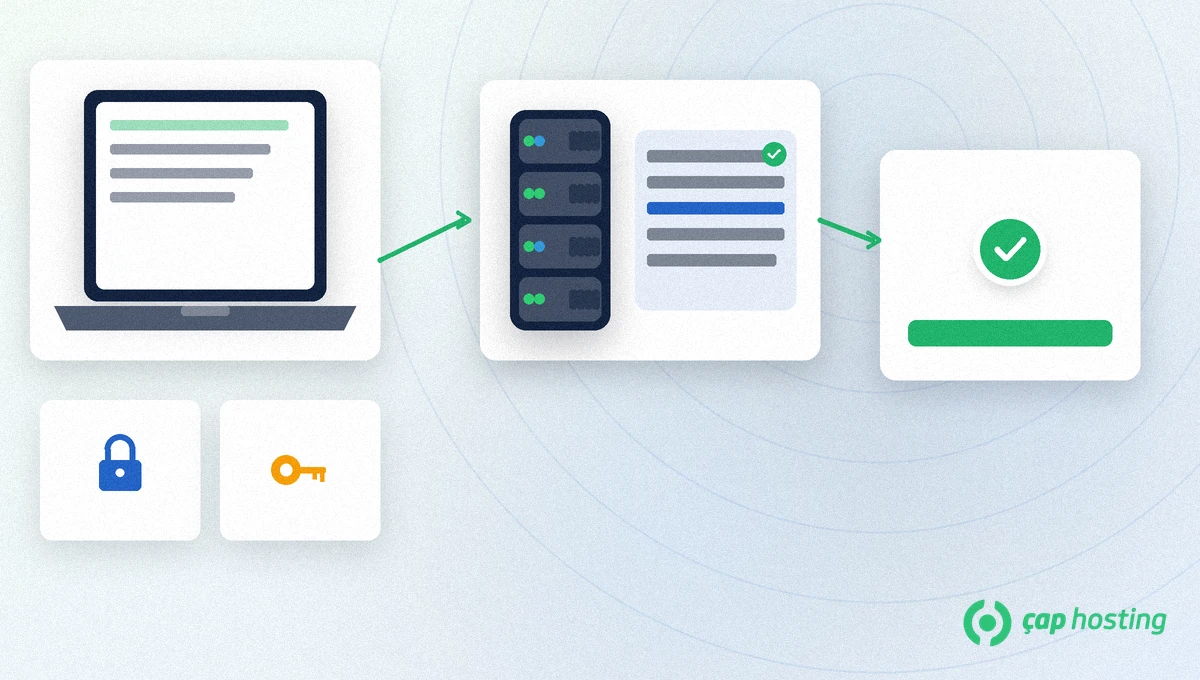
Özel anahtar yalnızca sizin bilgisayarınızda kalır. Genel anahtar sunucuya yazılır. Bağlanırken sunucu bir challenge gönderir; istemci özel anahtarla imzalar. Parola paylaşılmaz.
~/.ssh/id_ed25519 (veya seçtiğiniz ad) — izinleri sıkı tutun (600).~/.ssh/id_ed25519.pub — sunucuya eklenen satır budur.~/.ssh/authorized_keys.Anahtar tabanlı giriş, parola politikasından bağımsız ikinci bir kontrol katmanıdır. Sunucuda parola girişini kapatmadan önce mutlaka anahtarla ikinci bir oturum açmayı deneyin. Aksi halde tek bir yazım hatası sizi konsola mahkûm edebilir.
Bazı paneller "SSH anahtarı ekle" formu sunar; bu form da aynı authorized_keys dosyasına yazar. Komut satırı ile panel aynı dosyayı paylaşır; çift kayıt eklememeye dikkat edin.
OpenBSD ssh-keygen(1) kılavuzuna göre modern varsayılan algoritma Ed25519'dur. Kendi bilgisayarınızda:
ssh-keygen -t ed25519 -a 100 -C "[email protected]"
Komut dosya yolu ve isteğe bağlı bir parola (passphrase) sorar. Passphrase, özel anahtar çalınırsa ek bir katmandır. RSA gerekirse -t rsa -b 4096 kullanılabilir; yeni kurulumlarda Ed25519 tercih edilir. Resmi OpenSSH belgeleri OpenSSH kılavuzları sayfasında toplanır.
cat ~/.ssh/id_ed25519.pubmkdir -p ~/.ssh && chmod 700 ~/.ssh~/.ssh/authorized_keys dosyasına ekleyin; dosya izni 600, dizin 700 olsun.ssh kullanici@sunucu ile deneyin. Passphrase sorulabilir; parola sormaması gerekir.ssh-copy-id kullanici@sunucu aynı işi otomatikleştirir; araç yüklüyse kullanışlıdır.
Aynı sunucu hesabına birden fazla kişi bağlanacaksa her kişiye ayrı anahtar verin; tek paylaşılan özel anahtar kullanmayın. Bir çalışan ayrıldığında yalnızca o satırı authorized_keys dosyasından silmek yeterlidir. Ortak bir "şirket anahtarı" hem sızıntı hem de iptal etmeyi zorlaştırır.
Dizüstü, masaüstü ve CI/CD sistemleri için ayrı anahtarlar üretmek de iyi bir pratiktir. CI anahtarını yalnızca gerekli komutlarla sınırlı bir kullanıcıya bağlayın. Agent veya deploy kullanıcısında kök yetkisi vermeyin.
Anahtar parolasını bir parola yöneticisinde saklayın. ssh-agent, oturum boyunca kilidi açılmış anahtarı bellekte tutar; bilgisayarı kilitli bırakırken agent'ı temizlemeyi unutmayın.
SSH anahtarı oluşturma işlemi bir kez doğru yapıldığında günlük kullanım basitleşir: parola yazmadan güvenli oturum açmak, otomasyon için tekrarlanabilir kimlik doğrulama sağlamak ve çalışan ayrıldığında tek satır silerek erişimi kesmek mümkün olur. Bu üç kazanç, KOBİ sunucularında yalnızca parola ile yaşamaktan belirgin biçimde daha güvenlidir. Anahtar dosyalarınızı yedeklerken şifreli bir depolama kullanın ve bulut senkron klasörlerine düz metin özel anahtar koymayın.
Sunucuda birden fazla kullanıcı varsa her kullanıcı kendi authorized_keys dosyasını yönetir. Ortak bir deploy kullanıcısı kullanıyorsanız o hesabın anahtarlarını ayrı bir envanterde tutun. Başarısız denemeleri auth.log veya journalctl çıktısından izlemek, çalınmış bir anahtarı erken fark etmeye yardımcı olur.
~/.ssh dizini 700, authorized_keys dosyası 600 olmalıdır. Daha açık izinler OpenSSH'nin anahtarı yok saymasına yol açabilir. Ev dizininin başka kullanıcılarca yazılabilir olması da benzer sorun çıkarır.
Windows istemcilerinde OpenSSH Client özelliği veya uyumlu bir istemci kullanın; genel anahtar tek satır olmalı, satır sonu kırılmamalıdır. Birden fazla anahtar eklerken her satıra bir genel anahtar koyun.
Anahtar çalıştıktan sonra parola girişini kapatmadan önce ikinci bir oturum açık tutun. Böylece yanlışlıkla kendini dışarıda bırakmazsınız. VPS sağlayıcı konsolu yedek erişim yolunuz olsun.
Yeni kurulumlarda Ed25519 önerilir. Eski sistemler RSA-4096 isteyebilir; ssh-keygen her iki türü de üretebilir.
Zorunlu değildir ama önerilir. Anahtarsız oturum açmak için ssh-agent kullanılabilir.
Bağlandığınız kullanıcının ev dizininde ~/.ssh/authorized_keys. Kök için /root/.ssh/authorized_keys.
Konsol veya alternatif erişimle yeni genel anahtarı eklemeniz veya parola girişini geçici açmanız gerekir. Yedek özel anahtarı güvenli saklayın.
Bilgi bankasını detaylı olarak incelediniz, fakat ihtiyacınız olan bilgiyi bulamıyorsanız,
Bir Destek Talebi Oluşturun. Copyright © 2026 Tüm Hakları Saklıdır.
 Türkiye (Türkçe)
 Worldwide (English)