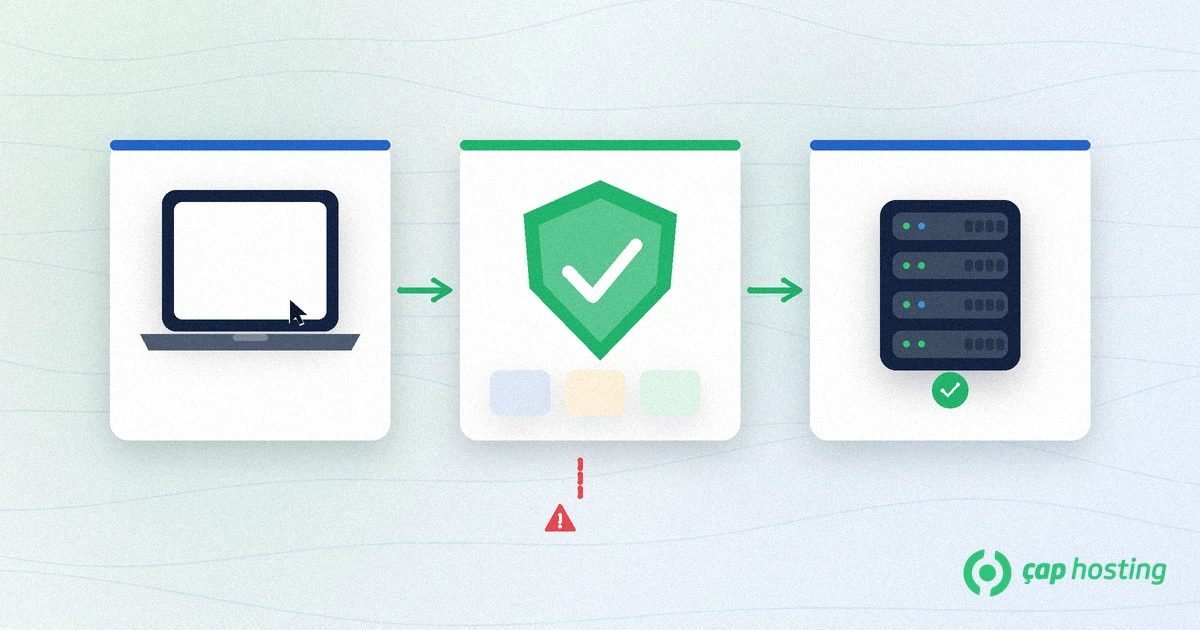
Kısaca: WAF nedir sorusunun kısa yanıtı şudur: Web Application Firewall (web uygulama güvenlik duvarı), HTTP/HTTPS isteklerini uygulamanıza ulaşmadan önce inceleyen ve zararlı kalıpları engelleyen bir koruma katmanıdır. Klasik ağ güvenlik duvarından farklı olarak URL, form alanları ve başlıklar gibi uygulama katmanı (Layer 7) trafiğine bakar.
Klasik bir firewall (güvenlik duvarı) çoğunlukla IP, port ve protokol düzeyinde trafik izin/engelle kararları verir. WAF ise web uygulamasına gelen isteklerin içeriğine bakar: şüpheli SQL kalıpları, XSS denemeleri, anormal istek boyutu veya bilinen bot imzaları. Bu yüzden “WAF nedir?” sorusu hosting ve WordPress güvenliği konuşmalarında sık geçer; çünkü saldırıların bir kısmı açık porttan değil, açık form alanından gelir.
WAF; bulut (CDN önünde), ters vekil (reverse proxy) veya sunucu ajanı olarak konumlanabilir. Ortak nokta, ziyaretçi ile uygulama arasında bir denetim noktası oluşturmasıdır. SSL/TLS ile şifreli trafik kullanıyorsanız WAF’ın bu trafiği inceleyebilmesi için genelde TLS sonlandırma veya uygun sertifika yapılandırması gerekir — temel şifreleme için SSL sertifikası nedir rehberimize bakın.
OWASP topluluğu XSS gibi uygulama saldırılarını ayrıntılı belgeler; bkz. OWASP XSS. WAF bu sınıf tehditlerin bir kısmını kenarda keser; ancak girdi doğrulama ve güvenli kod yazımının yerini tutmaz. WordPress özelinde eklenti/tema hijyeni için WordPress güvenliği kontrol listesi yazımızı da okuyun.
Paylaşımlı veya VPS hosting’de WAF genelde şu senaryolarda değer üretir:
HTTPS’e geçiş ve yönlendirme disiplinini HTTP’den HTTPS’e geçiş rehberinde anlattık; WAF çoğu zaman HTTPS sonlandırılan kenarda çalışır. Bağımsız bir özet için Cloudflare’in WAF sözlük sayfası da faydalıdır.
WAF’ı açtıktan sonra en az şu üç metriği izleyin: engellenen istek oranı, yanlış pozitif şikayetleri ve origin CPU/bant genişliği. Engelleme oranı aniden sıfırlanıyorsa kurallar güncellenmiyor veya WAF baypas ediliyor olabilir. Origin yükü düşmüyorsa saldırı başka bir katmandan (ör. doğrudan origin IP) geliyor olabilir. Bu gözlemler, WAF nedir sorusunu teoriden çıkarıp işletme pratiğine bağlar.
Üç ayda bir kural seti ve istisna listesini gözden geçirin. Eski allowlist maddeleri “geçici” diye eklenip unutulmuş olabilir. Ayrıca yedekleme ve geri dönüş planınızı WAF’tan bağımsız tutun; kenar filtresi yedeklerin yerini tutmaz.
“WAF varsa SSL gerekmez” yanlıştır; şifreleme ve uygulama süzme farklı işlerdir. “WAF DDoS’u tek başına çözer” de abartıdır; hacimsel saldırılarda ağ/CDN kapasitesi ayrı planlanır. “Kurup unuttum” yaklaşımı ise kural bayatlaması ve yanlış pozitif birikimi yaratır. WAF nedir sorusuna dürüst cevap, bu sınırları da kapsar.
Özetle, WAF nedir sorusunu yanıtlamak bir ürün adı ezberlemek değil; HTTP trafiğini uygulama önünde süzme kararını bilinçli vermektir. Kuralları izleyin, istisnaları dar tutun, yedeklemeyi ihmal etmeyin ve uygulama güncellemelerini WAF’a emanet etmeyin. Bu disiplin, kenar korumasını gerçek bir güvenlik katmanına dönüştürür.
ÇAP Hosting hosting paketleri ve güvenlik yazılarıyla sitenizi korumaya yardımcı olur. WAF veya SSL konusunda emin değilseniz bizimle iletişime geçin.Yönetim panelinde veya CDN üzerinde WAF logları genelde şu alanları taşır: istemci IP’si, istek yolu, HTTP yöntemi, eşleşen kural kimliği ve eylem (izin / izleme / engelle). İlk hafta engelleme yerine izleme modunda çalıştırıp hangi kuralların meşru trafiği kestiğine bakın. Özellikle ödeme geri dönüş URL’leri, webhook uçları ve zengin metin editöründen gelen uzun POST gövdeleri yanlış pozitif üretebilir.
Kural istisnası (allowlist) eklerken mümkün olduğunca dar tutun: tüm siteyi değil, belirli bir yolu veya imzalı bot User-Agent’ını muaf tutun. Geniş istisnalar WAF’ın değerini düşürür. Değişiklik sonrası aynı senaryoyu kendiniz tekrarlayın; “çalışıyor gibi” varsayımıyla bırakmayın.
Birçok hosting müşterisi WAF’ı CDN kenarında (edge) açar: saldırı origin sunucuya ulaşmadan kesilir, bant genişliği ve CPU korunur. Sunucu üzerinde çalışan ajan tipi WAF’lar ise origin’e gelen her isteği görür; CDN arkasına gizlenmiş origin IP’si sızdırılmışsa bu katman hâlâ işe yarar. Pratikte çoğu KOBİ sitesi için edge WAF + sunucu firewall + düzenli yedekleme yeterli bir üçlü oluşturur.
Unutmayın: WAF nedir sorusunun yanıtı “tek başına güvenlik ürünü” değildir. Güncellenmeyen eklentiler, zayıf yönetici parolaları ve açık XML-RPC uçları WAF olsa bile risk üretir. Bu yüzden uygulama hijyeni ile kenar korumasını birlikte planlayın.
Web uygulamanıza gelen HTTP isteklerini kurallarla süzerek zararlı trafiği uygulamaya ulaşmadan kesen güvenlik katmanıdır.
Hayır. Firewall port/IP katmanını; WAF uygulama katmanını korur. İkisi tamamlayıcıdır.
Hayır. Form, API veya yönetim paneli olan her web uygulamasında faydalı olabilir.
Hayır. Birçok denemeyi keser ama güvenli kod ve girdi doğrulamanın yerine geçmez.
 Copyright © 2026 Tüm Hakları Saklıdır.
 Türkiye (Türkçe)
 Worldwide (English)