Kısaca: DNS yayılımı, bir alan adında yaptığınız DNS değişikliğinin (yeni IP adresi, yeni MX kaydı veya yeni nameserver) dünyadaki tüm çözümleyicilerde görünür hale gelmesine kadar geçen süredir. Aslında değişiklik bir yere "yayılmaz"; internet sağlayıcıların ve genel DNS sunucularının önbelleğindeki eski kaydın süresi (TTL) dolar ve yenisi sorgulanır. Kayıt değişiklikleri çoğu zaman eski kaydın TTL süresi kadar, nameserver değişiklikleri ise genellikle daha uzun sürer.
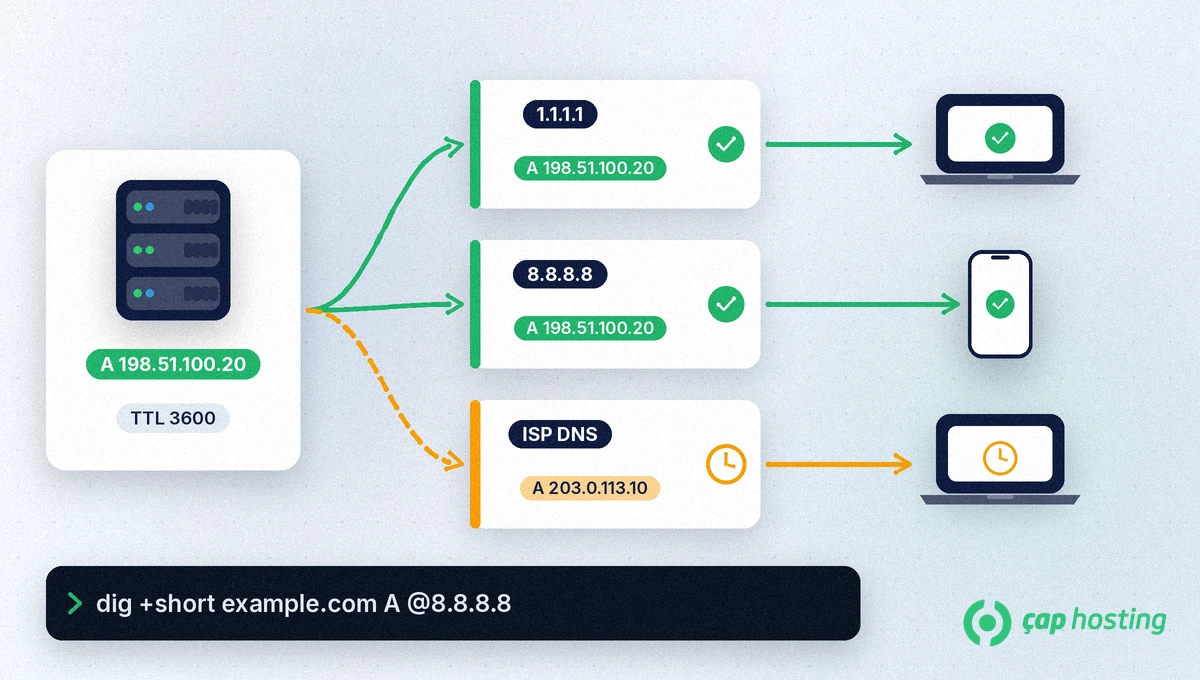
Bir ziyaretçi sitenizi açtığında bilgisayarı, alan adınızın IP adresini doğrudan sizin DNS sunucunuza değil, internet sağlayıcısının veya 1.1.1.1, 8.8.8.8 gibi genel bir çözümleyicinin önbelleğine sorar. Her DNS kaydı, bu önbelleklerde en fazla ne kadar tutulabileceğini söyleyen bir TTL (Time To Live, saniye cinsinden) değeri taşır; bu alan RFC 1035 ile tanımlanmıştır. Örneğin TTL değeri 3600 olan bir A kaydını değiştirdiğinizde, eski kaydı yeni önbelleğe almış bir çözümleyici onu bir saate kadar vermeye devam edebilir. Bu yüzden aynı anda bir kullanıcı yeni sitenizi, başka bir şehirdeki kullanıcı eski sunucuyu görebilir.
A, MX ve diğer kayıt türlerinin ne işe yaradığını DNS kayıtları nedir rehberimizde anlattık.
İpucu: Planlı bir taşıma yapacaksanız, değişiklikten en az eski TTL süresi kadar önce ilgili kaydın TTL'ini 300 saniyeye düşürün. Değişiklik birkaç dakikada yayılır; taşıma bitince TTL'i eski değerine alabilirsiniz.
Aşağıdaki komutlarda example.com yerine kendi alan adınızı yazın. Linux ve macOS'ta dig, Windows'ta nslookup kullanılabilir:
dig +short example.com A @8.8.8.8 ve dig +short example.com A @1.1.1.1: Google ve Cloudflare çözümleyicilerinin şu an hangi IP'yi verdiğini gösterir.dig example.com A +noall +answer: Yanıtla birlikte kalan TTL süresini de gösterir; bu sayı sıfıra yaklaştıkça yeni kayda geçiş yaklaşır.dig +short example.com NS: Alan adının hangi nameserver'lara yönlendiğini gösterir.dig +trace example.com: Sorguyu kök sunuculardan başlayarak adım adım izler ve önbellekten bağımsız güncel yanıtı gösterir.nslookup example.com 1.1.1.1: Windows'ta belirli bir DNS sunucusuna sorgu gönderir.Yetkili sunucu ve genel çözümleyiciler yeni kaydı veriyor ama siz hâlâ eski siteyi görüyorsanız sorun büyük olasılıkla yerel önbelleğinizdedir.
Windows'ta ipconfig /flushdns komutu bilgisayarın DNS önbelleğini temizler; tarayıcıyı yeniden başlatmak da tarayıcının kendi önbelleğini sıfırlar. Genel çözümleyicilerde belirli bir alan adının önbelleğini temizleme isteği gönderebilirsiniz: Google Public DNS Flush Cache ve Cloudflare 1.1.1.1 Purge Cache. İnternet sağlayıcınızın önbelleğini ise siz temizleyemezsiniz; orada TTL'in dolmasını beklemek gerekir.
Hosting taşırken yayılım süresince eski ve yeni sunucunun ikisini de açık tutun; böylece hangi sunucuya yönlenirse yönlensin ziyaretçi bir site, e-postalar da bir posta kutusu bulur. Adımlar için hosting değiştirme rehberimize bakabilirsiniz. 48 saat sonra hâlâ eski kayıt görünüyorsa destek talebi açın.
Bu süre çoğunlukla nameserver değişiklikleri için geçerlidir. Normal kayıt değişikliklerinde belirleyici olan eski kaydın TTL değeridir ve düşük TTL ile birkaç dakikada tamamlanabilir.
Değişiklikten önce TTL'i düşürmek en etkili yöntemdir. Değişiklikten sonra yerel önbelleği ve genel çözümleyicilerin önbelleğini temizleyebilirsiniz, ancak internet sağlayıcılarının önbelleğini zorlayamazsınız.
Her kullanıcı farklı bir çözümleyici kullanır ve her çözümleyici eski kaydı farklı bir zamanda önbelleğe almıştır. TTL dolduğunda herkes yeni kayda geçer.
Eski posta sunucusu açık kalırsa kaybolmaz; bir kısım e-posta eski, bir kısmı yeni sunucuya düşer. Taşıma bitene kadar iki posta kutusunu da kontrol edin.
Bilgi bankasını detaylı olarak incelediniz, fakat ihtiyacınız olan bilgiyi bulamıyorsanız,
Bir Destek Talebi Oluşturun. Copyright © 2026 Tüm Hakları Saklıdır.
 Türkiye (Türkçe)
 Worldwide (English)