Kısaca: DNSSEC nedir? DNSSEC (DNS Security Extensions), alan adınızın DNS kayıtlarını dijital olarak imzalayan bir güvenlik eklentisidir. Doğrulama yapan bir DNS çözümleyici bu imzaları kontrol eder ve sahte ya da değiştirilmiş yanıtları reddeder. Alan adınızda DNSSEC'in açık olup olmadığını dig DS komutuyla, doğru çalışıp çalışmadığını ise dig +dnssec çıktısındaki ad bayrağıyla veya DNSViz gibi araçlarla kontrol edebilirsiniz.
Normal DNS'te çözümleyici, aldığı yanıtın gerçekten alan adınızın DNS sunucusundan geldiğini ve yolda değiştirilmediğini doğrulayamaz. RFC 4033'e göre DNSSEC bu iki eksiği kapatır: yanıtın kaynağını doğrular ve verinin bütünlüğünü korur. Böylece ziyaretçileri sahte bir adrese yönlendirmeye çalışan saldırılar zorlaşır.
DNSSEC'in yapmadığı şeyleri de bilmek gerekir: DNS sorgularını şifrelemez, yani gizlilik sağlamaz ve hizmet dışı bırakma (DoS) saldırılarına karşı koruma sunmaz. Ayrıca sitenizin SSL sertifikasının yerine geçmez.
DNSSEC, bildiğiniz A, MX, CNAME ve TXT kayıtlarına birkaç yeni kayıt türü ekler:
| Kayıt | Görevi |
|---|---|
| DNSKEY | Bölgenin açık anahtarlarını içerir. 257 bayraklı anahtar genellikle anahtar imzalama (KSK), 256 bayraklı anahtar bölge imzalama (ZSK) anahtarıdır. |
| RRSIG | Her kayıt grubunun dijital imzasıdır. Çözümleyici imzayı DNSKEY ile doğrular. |
| DS | Alan adınızın anahtarının özetidir ve bir üst bölgede (örneğin .com) yayımlanır. Güven zincirini kuran kayıttır. |
| NSEC / NSEC3 | Bir kaydın gerçekten var olmadığını imzalı olarak kanıtlar. |
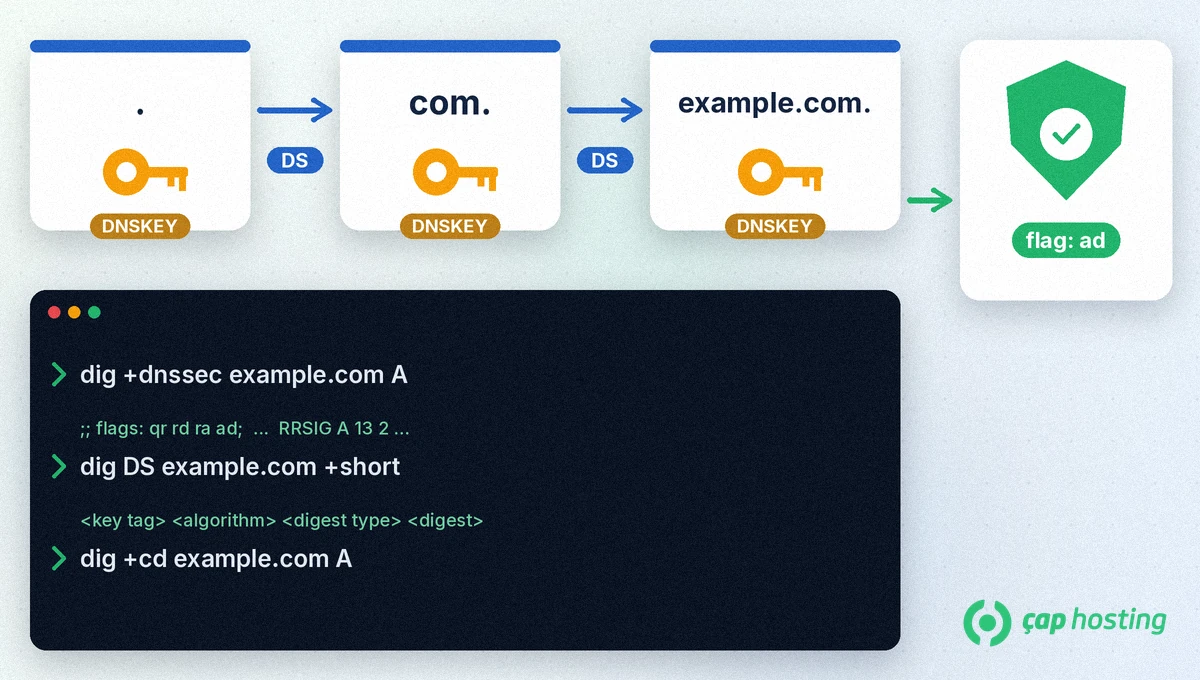
Doğrulama kök bölgeden başlar. Kök bölge, .com gibi üst düzey alan adının DS kaydını imzalar; .com bölgesi de sizin alan adınızın DS kaydını yayımlar. Çözümleyici her adımda bir üst bölgedeki DS kaydının, alt bölgedeki DNSKEY ile eşleştiğini kontrol eder. Zincirin tamamı doğrulanırsa yanıt güvenilir kabul edilir.
Bu yüzden DNSSEC'in çalışması için iki taraf gerekir: alan adınızın DNS'ini barındıran sağlayıcı bölgeyi imzalar, alan adı kayıt firması (registrar) ise DS kaydını üst bölgeye iletir.
dig DS alanadiniz.com +shortflags: satırında ad görüyorsanız ve yanıtta RRSIG kaydı varsa DNSSEC doğrulanıyor demektir.dig +dnssec alanadiniz.com A @1.1.1.1dig komutunun kullanımını dig ve nslookup ile DNS kontrolü rehberimizde ayrıntılı anlattık.
| Gördüğünüz | Anlamı |
|---|---|
DS kaydı yok, ad bayrağı yok | DNSSEC etkin değil. Alan adınız normal DNS ile çalışıyor. |
DS kaydı var, ad bayrağı var | DNSSEC açık ve doğrulanıyor. |
Yanıt SERVFAIL, +cd ile yanıt geliyor | Büyük olasılıkla DNSSEC hatası var; örneğin DS kaydı DNSKEY ile eşleşmiyor. Doğrulama yapan çözümleyiciler alan adınızı çözemez. |
dig +cd alanadiniz.com A @1.1.1.1+cd seçeneği çözümleyiciden doğrulamayı atlamasını ister. Yanıt bu seçenekle geliyor ama seçeneksiz gelmiyorsa sorun kayıtlarda değil, DNSSEC imzalarında veya DS kaydındadır.
DNSSEC yanıtlara imza ekler, bu yüzden yanıtlar biraz büyür. Çoğu sitede ziyaretçinin fark edeceği bir fark oluşmaz; asıl amacı hız değil, yanıtların doğruluğudur.
Hayır. DNSSEC DNS yanıtlarının doğru olduğunu garanti eder, SSL sertifikası ise tarayıcı ile siteniz arasındaki bağlantıyı şifreler. İkisi birbirini tamamlar.
ad bayrağını yalnızca DNSSEC doğrulaması yapan çözümleyiciler koyar. Sorguyu 1.1.1.1 gibi doğrulama yapan bir çözümleyiciye gönderin. Alan adınızda DS kaydı yoksa ad bayrağı zaten görünmez.
Bilgi bankasını detaylı olarak incelediniz, fakat ihtiyacınız olan bilgiyi bulamıyorsanız,
Bir Destek Talebi Oluşturun. Copyright © 2026 Tüm Hakları Saklıdır.
 Türkiye (Türkçe)
 Worldwide (English)