Kısaca: CAA kaydı, alan adınız için hangi sertifika otoritesinin (CA) SSL sertifikası verebileceğini belirttiğiniz bir DNS kaydıdır. Hiç CAA kaydı yoksa herkese açık her CA sertifika verebilir; örneğin CAA 0 issue "letsencrypt.org" kaydı eklediğinizde yalnızca Let's Encrypt sertifika verebilir. Kayıt, yanlışlıkla veya kötü niyetle başka bir CA'dan sertifika alınması riskini azaltır.
CAA (Certification Authority Authorization), RFC 8659 ile tanımlanan bir DNS kayıt türüdür. Sertifika otoriteleri bir alan adı için sertifika vermeden önce bu kaydı kontrol eder. Kayıtta adı geçmeyen bir CA sertifika vermeyi reddeder. Let's Encrypt belgelerine göre CAA kaydı yoksa herkese açık her CA sertifika verebilir. Diğer DNS kayıt türleri için DNS kayıtları rehberimize, sertifikanın kendisi için SSL sertifikası nedir yazımıza bakabilirsiniz.
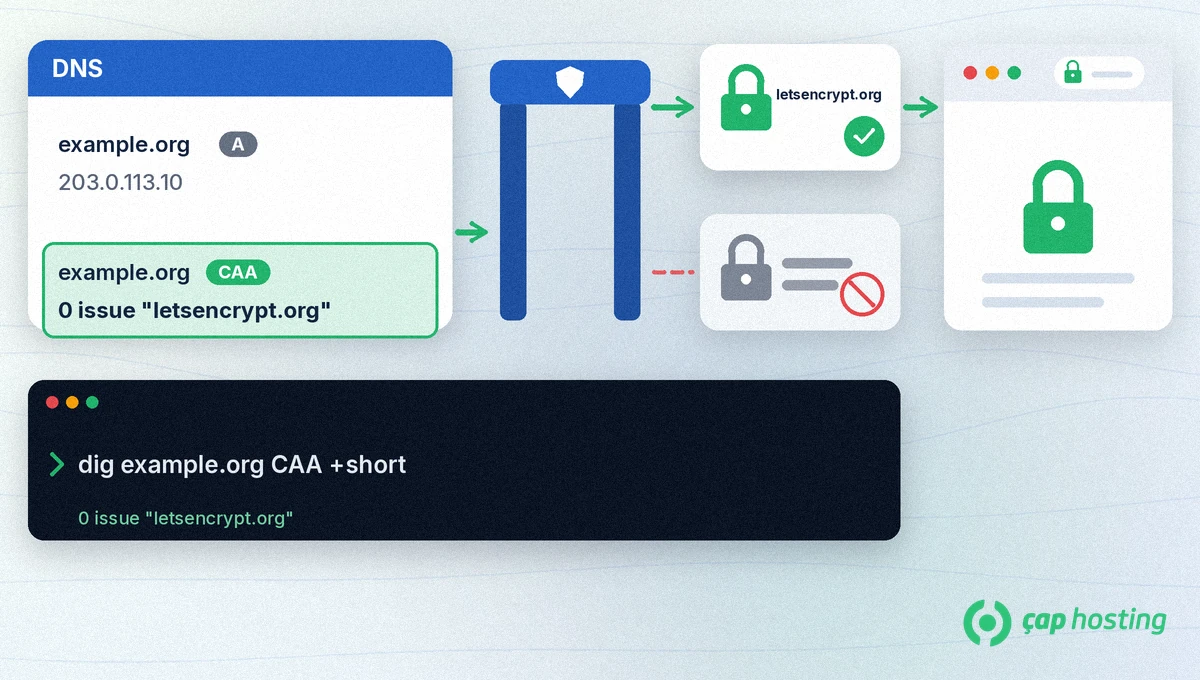
Bir CAA kaydı üç parçadan oluşur: CAA <bayrak> <etiket> <değer>.
0 yazılır. 128 değeri "kritik" anlamına gelir; CA tanımadığı bir etiketle karşılaşırsa sertifika vermez.issue normal sertifikalar için, issuewild joker (wildcard, *.alanadi.com) sertifikalar için izin verir.Örnek: example.org. CAA 0 issue "letsencrypt.org". Birden fazla CAA kaydı eklerseniz izinler toplanır; her kayıt bir CA daha ekler. Alt alan adları, isim ağacında kendilerine en yakın CAA kaydını kullanır: www.example.org için kayıt yoksa example.org kaydı geçerlidir. Alt alan adına kendi CAA kaydını eklerseniz o kayıt üsttekinin yerini alır. CNAME ile yönlendirilen adlarda hedefteki CAA kayıtları da dikkate alınır.
| Sertifika otoritesi | CAA değeri |
|---|---|
| Let's Encrypt | letsencrypt.org |
| Google Trust Services | pki.goog |
| Sectigo | sectigo.com |
| SSL.com | ssl.com |
Tablodaki değerler Let's Encrypt ve Cloudflare belgelerinden alınmıştır. Başka bir CA kullanıyorsanız doğru değeri o CA'nın kendi belgelerinden öğrenin.
openssl s_client -connect example.org:443 -servername example.org </dev/null 2>/dev/null | openssl x509 -noout -issuer. Çıktıdaki kuruluş adı sertifikayı veren CA'dır.dig example.org CAA +short komutu kayıtları listeler; çıktı boşsa CAA kaydı yoktur. Komutun ayrıntıları dig ve nslookup ile DNS kontrolü rehberimizde.dig example.org CAA +short komutunu tekrar çalıştırın; çıktı 0 issue "letsencrypt.org" gibi görünmelidir.Cloudflare belgelerine göre Universal SSL kullanan bir alan adına herhangi bir CAA kaydı eklediğinizde Cloudflare, kendi kullandığı CA'lar için CAA kayıtlarını otomatik olarak ekler. Bu kayıtlar panelde görünmez ama dig çıktısında görünür. Bu yüzden dig çıktısında kendi eklemediğiniz kayıtlar görmeniz normaldir.
Hayır. CAA kaydı yoksa herkese açık her CA sertifika verebilir. Kayıt, sertifika verebilecek kuruluşları sınırlamak isteyenler için ek bir güvenlik önlemidir.
Mevcut sertifika çalışmaya devam eder. Ancak sertifikayı veren CA kayıtta yoksa bir sonraki yenileme veya yeni sertifika başvurusu reddedilir.
Gerekmez. Alt alan adları isim ağacında kendilerine en yakın CAA kaydını kullanır. Farklı bir kural istiyorsanız alt alan adına kendi kaydını ekleyebilirsiniz.
Bilgi bankasını detaylı olarak incelediniz, fakat ihtiyacınız olan bilgiyi bulamıyorsanız,
Bir Destek Talebi Oluşturun. Copyright © 2026 Tüm Hakları Saklıdır.
 Türkiye (Türkçe)
 Worldwide (English)