Kısaca: dig ve nslookup, alan adınızın A, MX, TXT veya NS kayıtlarının internette şu anda ne döndüğünü sorgulayan komut satırı DNS araçlarıdır. Kayıt değiştirdikten sonra yayılımı doğrulamak, e-posta veya site yönlendirme sorununu ayırmak için önce yerel çözücünüze, gerekirse genel bir dig arayüzüne sorun.
DNS kaydı eklediniz veya nameserver değiştirdiniz; tarayıcı hâlâ eski siteyi açıyor ya da mail gitmiyor. Paneldeki değer ile gerçekte yayınlanan değer farklı olabilir. Bu rehber, DNS kayıt türlerini bildiğinizi varsayarak dig ve nslookup ile kontrolü adım adım gösterir.
dig (domain information groper), BIND paketinin parçası olan bir DNS sorgu aracıdır. Özellikle +short ile yalnızca cevabı yazdırmak günlük işlerde yeterlidir.
nslookup, Windows ve birçok UNIX sisteminde bulunan etkileşimli veya tek satırlık bir DNS sorgu aracıdır. Microsoft, Windows'taki nslookup komutunu belgeler; -type= ile kayıt türünü seçersiniz.
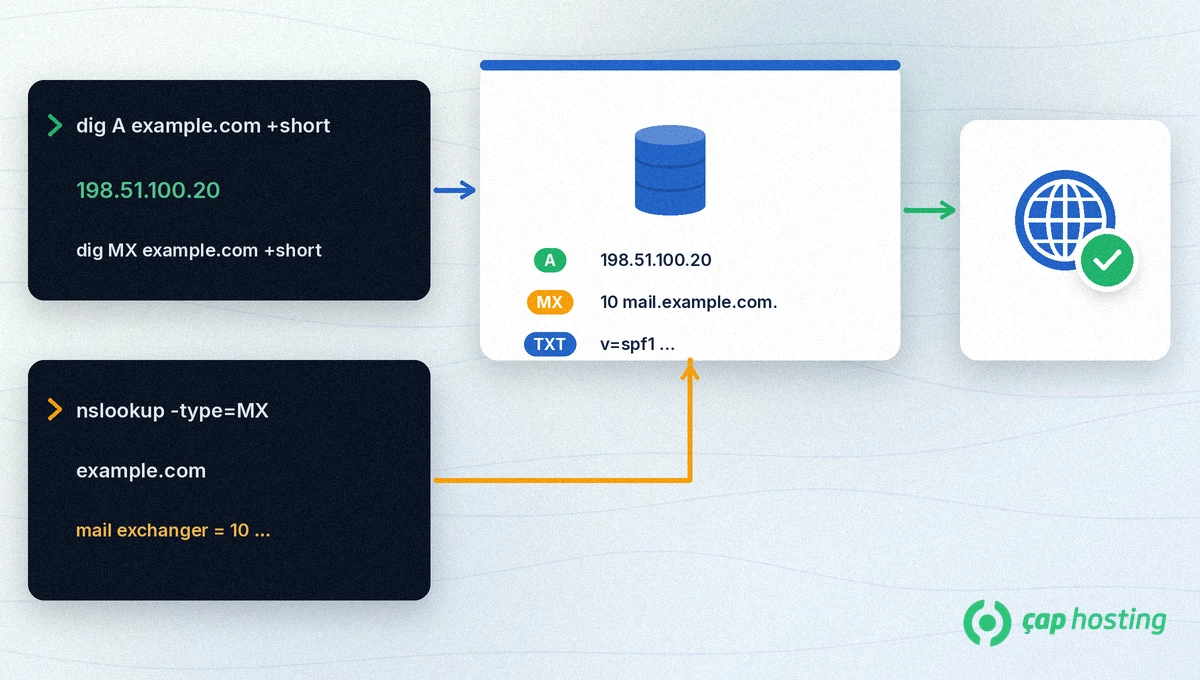
| Amaç | dig örneği | nslookup örneği | Beklenen |
|---|---|---|---|
| Site IP (A) | dig A example.com +short | nslookup -type=A example.com | Paneldeki A kaydıyla aynı IPv4 |
| E-posta (MX) | dig MX example.com +short | nslookup -type=MX example.com | Öncelik + mail sunucu adı |
| Metin (TXT / SPF) | dig TXT example.com +short | nslookup -type=TXT example.com | Paneldeki TXT satırları |
| İsim sunucusu (NS) | dig NS example.com +short | nslookup -type=NS example.com | Kayıtlı nameserver'lar |
Örneklerde example.com ve 198.51.100.20 belgeleme için ayrılmış değerlerdir; kendi alan adınızı yazın. Komutu çalıştırdığınız bilgisayarın kullandığı DNS çözücü cevabı etkiler; bu yüzden sonuç "her yerde aynı" demek değildir — DNS yayılımı rehberi bunu açıklar.
Hosting veya alan adı panelinden A, MX veya TXT satırının tam değerini kopyalayın. Karşılaştıracak bir referansınız olmalı.
Linux veya macOS'ta: dig A alanadiniz.com +short. Boş cevap, yanlış tür, henüz yayılmamış kayıt veya yanlış nameserver anlamına gelebilir. MX için dig MX alanadiniz.com +short kullanın.
Komut isteminde: nslookup -type=MX alanadiniz.com. Çıktıdaki mail exchanger satırlarını panelle karşılaştırın.
Yerel sonuç eski görünüyorsa Google Admin Toolbox Dig gibi genel bir dig arayüzüyle aynı kaydı sorun. Yerel önbellek ile genel sonuç farklıysa yayılım veya önbellek söz konusudur.
Kayıtları yanlış DNS bölgesine yazdıysanız dig doğru görünmez. Önce nameserver değişikliğini kontrol edin; Search Console alan adı doğrulaması gibi TXT işlerinde de aynı dig adımı kullanılır (TXT ile doğrulama).
dig ve nslookup, paneldeki DNS satırı ile internette yayınlanan cevap arasındaki farkı hızlıca gösterir. Takılırsanız destek talebi açıp sorguladığınız komutu ve çıktıyı eklemeniz teşhisi kısaltır.
A kaydı değişti, site eski IP'yi açıyor: dig A alanadiniz.com +short çıktısını panelle karşılaştırın. Yerel sonuç eski, Google Toolbox yeni ise bilgisayarınızın DNS önbelleğini veya çözücüsünü kontrol edin. İkisi de eskiyse kaydı yanlış bölgeye yazmış veya nameserver henüz güncellenmemiş olabilir.
MX doğru görünüyor ama mail düşmüyor: MX yalnızca posta sunucusunu gösterir. SPF/DKIM TXT kayıtları, sunucu kara listeleri ve kimlik bilgileri ayrı katmanlardır. Önce dig MX ile hedefin doğru olduğunu, sonra dig TXT ile SPF satırını doğrulayın.
Search Console TXT bulamıyor: dig TXT ile kaydın gerçekten yayınlandığını görün. Host alanının @ / boş olması gerektiğini ve eski doğrulama satırlarını silmediğinizi kontrol edin.
Birçok Linux dağıtımında dnsutils veya bind-utils paketinden gelir. Yoksa Google Admin Toolbox Dig gibi çevrimiçi bir dig arayüzü kullanabilirsiniz.
Aynı çözücüye sorduğunuzda aynı kaydı görmelisiniz; çıktı biçimleri farklıdır. Farklı DNS sunucularına sorarsanız cevaplar TTL veya yayılım yüzünden ayrılabilir.
dig çıktısını sadeleştirir; yalnızca cevap satırlarını yazdırır. Ayrıntılı bayraklar ve yetkili sunucu bilgisi için +short olmadan çalıştırın.
DNS yalnızca adresi verir. Web sunucusu, SSL, güvenlik duvarı veya uygulama hatası ayrı kontrol edilir.
Bilgi bankasını detaylı olarak incelediniz, fakat ihtiyacınız olan bilgiyi bulamıyorsanız,
Bir Destek Talebi Oluşturun. Copyright © 2026 Tüm Hakları Saklıdır.
 Türkiye (Türkçe)
 Worldwide (English)