Kısaca: UFW (Uncomplicated Firewall), Ubuntu ve Debian sunucularda güvenlik duvarı kurallarını basit komutlarla yönetmenizi sağlayan araçtır. Güvenli bir kurulum için önce gelen trafiği varsayılan olarak reddedin, ardından SSH'ye izin verin ve ancak bundan sonra sudo ufw enable ile güvenlik duvarını açın. Port açmak için sudo ufw allow 443/tcp, kural silmek için sudo ufw status numbered ve sudo ufw delete numara komutlarını kullanırsınız.
Linux çekirdeği gelen ve giden paketleri netfilter altyapısıyla süzer; UFW bu altyapının üzerinde çalışan, kuralları sade bir dille yazmanızı sağlayan bir ön yüzdür. Ubuntu'da genellikle kurulu gelir ama kapalıdır. Güvenlik duvarının sunucunuzu neden koruması gerektiğini firewall nedir makalesinde anlattık. Aşağıdaki komutları sunucunuza SSH ile bağlandıktan sonra çalıştırırsınız; tüm komutlar yönetici yetkisi istediği için başlarına sudo eklenir.
sudo ufw status verbose
Çıktıda Status: inactive görüyorsanız UFW kurulu ama kapalıdır. Komut bulunamazsa sudo apt update && sudo apt install ufw ile kurun. Başlamadan önce sunucuda hangi servislerin hangi portları dinlediğini ss komutuyla açık port kontrolü makalesindeki gibi listelemeniz, hangi portları açık bırakmanız gerektiğini netleştirir.
sudo ufw default deny incoming
sudo ufw default allow outgoing
Bu iki komutla dışarıdan gelen tüm bağlantılar, açıkça izin vermediğiniz sürece reddedilir; sunucunun dışarıya yaptığı bağlantılar (güncellemeler, e-posta gönderimi, API çağrıları) ise serbest kalır. Bu aşamada güvenlik duvarı hâlâ kapalıdır, bağlantınız etkilenmez.
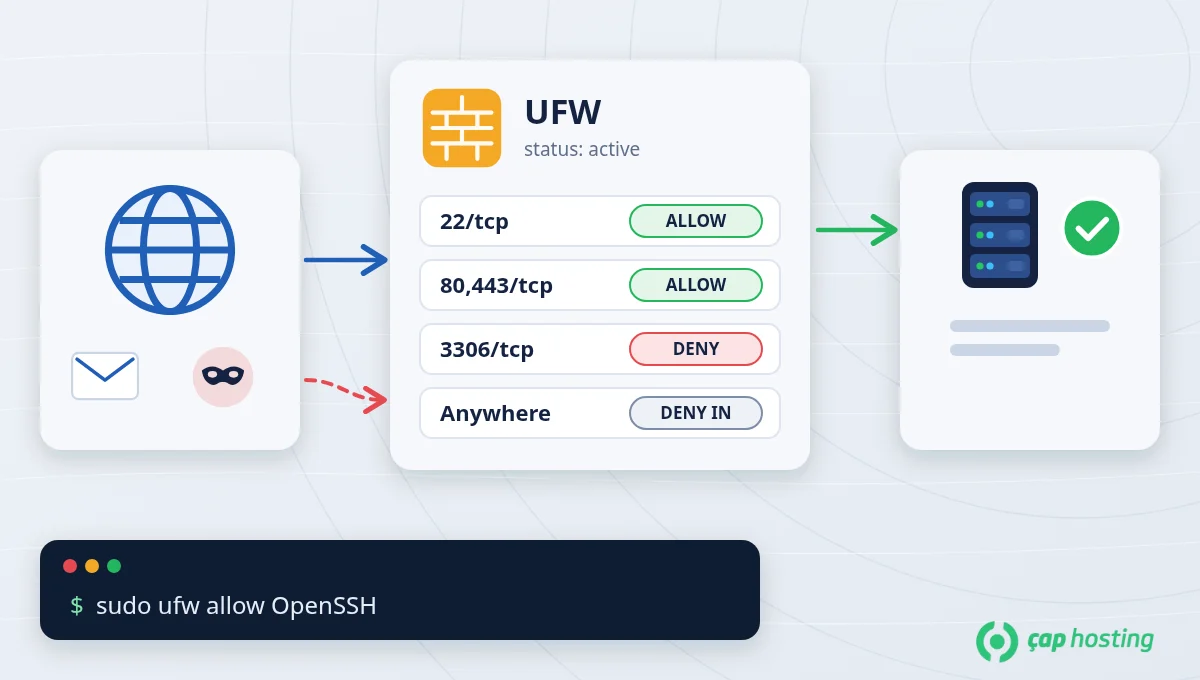
sudo ufw allow OpenSSH
OpenSSH, 22/tcp portunu açan hazır bir uygulama profilidir; aynı işi sudo ufw allow 22/tcp de yapar. SSH'yi farklı bir portta çalıştırıyorsanız o portu yazın, örneğin sudo ufw allow 2222/tcp. Kaba kuvvet denemelerini yavaşlatmak için allow yerine limit kullanabilirsiniz. Bu adımı atlarsanız, güvenlik duvarını açtığınız anda SSH bağlantınız kesilir ve sunucuya yalnızca sağlayıcınızın konsolundan erişebilirsiniz.
sudo ufw enable
UFW, açık SSH bağlantılarının kesilebileceği uyarısını verir; SSH kuralını eklediyseniz y ile onaylayın. Ardından mevcut oturumu kapatmadan yeni bir terminal penceresinden bağlanabildiğinizi deneyin. UFW, sunucu yeniden başladığında da otomatik olarak açılır.
sudo ufw allow 80,443/tcp
Web sunucusu çalıştırıyorsanız HTTP ve HTTPS portlarını bu komutla açabilirsiniz. Kurulu paketlerin hazır profillerini sudo ufw app list ile görebilir, örneğin sudo ufw allow "Nginx Full" veya sudo ufw allow "Apache Full" ile izin verebilirsiniz. Veritabanı gibi yalnızca belirli bir adresin erişmesi gereken servislerde portu herkese açmak yerine kaynağı sınırlayın:
sudo ufw allow from 203.0.113.10 to any port 3306 proto tcp
sudo ufw status numbered
Bu komut kuralları sıra numarasıyla gösterir. Bir kuralı silmek için numarasını yazın: sudo ufw delete 3. Kuralı yazdığınız biçimiyle de silebilirsiniz: sudo ufw delete allow 80/tcp. Her silmeden sonra numaralar değiştiği için birden fazla kural sileceksiniz listeyi her seferinde yeniden alın. Bir kural IPv4 ve IPv6 için ayrı satırlarda görünebilir; ikisini de silmeniz gerekir.
| Komut | Ne yapar |
|---|---|
sudo ufw status verbose |
Durumu, varsayılan politikaları ve kuralları gösterir. |
sudo ufw allow 443/tcp |
Bir porta gelen bağlantılara izin verir. |
sudo ufw deny 3306/tcp |
Bir porta gelen bağlantıları engeller. |
sudo ufw allow from 203.0.113.10 to any port 22 proto tcp |
Bir porta yalnızca belirli bir IP adresinden izin verir. |
sudo ufw limit OpenSSH |
30 saniyede 6 veya daha fazla bağlantı deneyen IP adresini geçici olarak engeller. |
sudo ufw status numbered |
Kuralları sıra numarasıyla listeler. |
sudo ufw delete 3 |
Numarası verilen kuralı siler. |
sudo ufw reload |
Kuralları yeniden yükler. |
sudo ufw disable |
Güvenlik duvarını kapatır; kurallar silinmez. |
Tüm seçenekler ufw kılavuz sayfasında ve Ubuntu güvenlik duvarı belgesinde yer alır.
127.0.0.1:8080:80 gibi yalnızca yerel adrese bağlayın ya da Docker'ın belgelerindeki yöntemle kısıtlayın.sudo ufw logging on ile engellenen bağlantılar kaydedilir; kayıtları /var/log/ufw.log dosyasında veya sudo journalctl -k | grep UFW komutuyla görebilirsiniz.firewall-cmd komutuyla yönetilir.Güvenlik duvarı, yeni bir sunucuda yapılması gereken adımlardan yalnızca biridir. Güncellemeler, SSH anahtarı ve Fail2ban ile birlikte ele almak için Linux sunucu sıkılaştırma yazımıza göz atın. Kendinizi sunucunun dışında bıraktıysanız destek talebi oluşturabilirsiniz.
SSH kuralı eklenmeden güvenlik duvarı açılmış demektir. Sağlayıcınızın web konsolu (VNC) üzerinden sunucuya bağlanıp sudo ufw allow OpenSSH komutunu çalıştırın veya sudo ufw disable ile güvenlik duvarını geçici olarak kapatın.
Hayır. sudo ufw enable ile açılan güvenlik duvarı ve kuralları kalıcıdır; sunucu yeniden başladığında otomatik olarak yüklenir.
Evet. Ubuntu'da /etc/default/ufw dosyasındaki IPV6=yes ayarı varsayılan olarak açıktır ve eklediğiniz kurallar IPv6 için de oluşturulur.
sudo ufw reset komutu güvenlik duvarını kapatır ve tüm kuralları siler. Ardından bu makaledeki adımları SSH kuralından başlayarak yeniden uygulayın.
Bilgi bankasını detaylı olarak incelediniz, fakat ihtiyacınız olan bilgiyi bulamıyorsanız,
Bir Destek Talebi Oluşturun. Copyright © 2026 Tüm Hakları Saklıdır.

 Türkiye (Türkçe)
 Worldwide (English)
