Kısaca: Alan adı kaçırma, alan adınızın kontrolünün sizin izniniz olmadan başka birine geçmesidir. Saldırgan çoğu zaman alan adı kayıt firmasındaki hesabınızı ele geçirir, DNS kayıtlarını değiştirir ya da alan adını başka bir firmaya transfer eder. En etkili korunma; güçlü şifre ve iki adımlı doğrulama, ayrı bir alan adındaki iletişim e-postası, etkin tutulan transfer kilidi, gizli tutulan transfer kodu ve süresi takip edilen bir yenileme düzenidir.
Alan adınız; web sitenizin, kurumsal e-postanızın ve müşterilerinizin size ulaştığı adresin ortak anahtarıdır. Kontrolünü kaybettiğinizde site başka bir sunucuya yönlenebilir, e-postalarınız başkasına gidebilir ve geri almak uzun bir süreç olabilir. Bu yazıda alan adı kaçırmanın nasıl gerçekleştiğini ve önlemek için uygulayabileceğiniz yedi adımı anlatıyoruz.
Alan adı kaçırma vakalarının çoğunda teknik bir açık değil, hesap ve iletişim zinciri hedef alınır. Sık görülen yollar şunlardır:
Bu yolların ortak noktası, saldırganın sizin adınıza işlem yapabilecek bir kimliğe ulaşmasıdır. Aşağıdaki önlemler bu kimliği korumaya ve izinsiz bir işlemi zamanında fark etmenize yöneliktir.
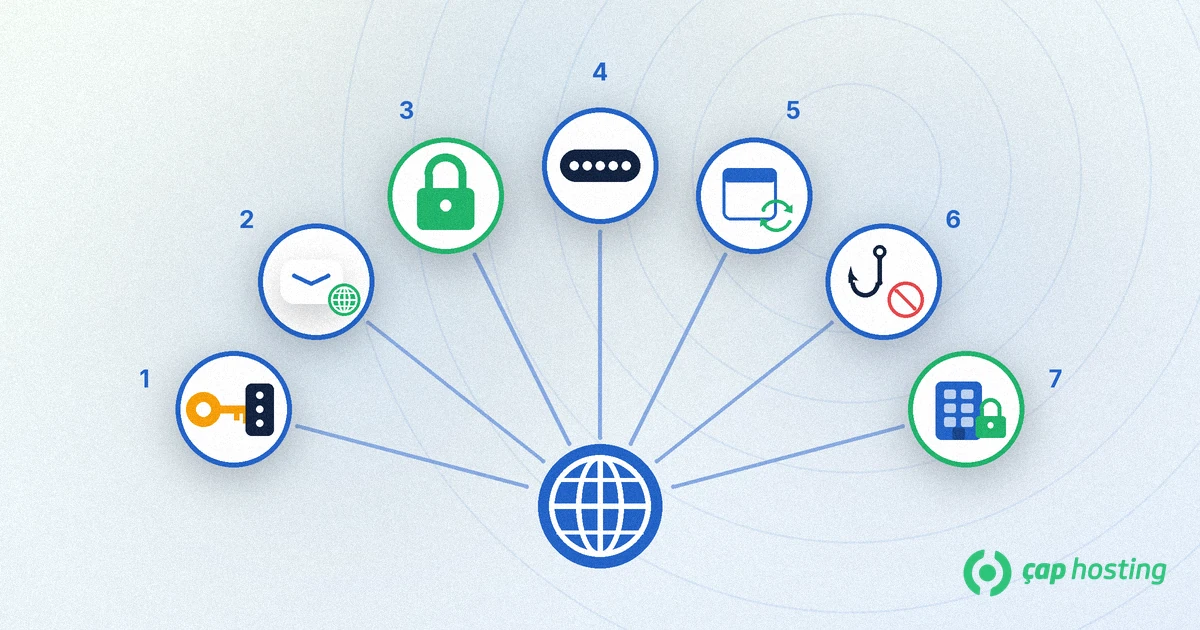
Kayıt firmasındaki hesabınız için başka hiçbir yerde kullanmadığınız uzun bir şifre seçin ve bir şifre yöneticisinde saklayın. Firmanız destekliyorsa iki adımlı doğrulamayı (2FA) mutlaka açın. ABD siber güvenlik ajansı CISA, çok faktörlü doğrulama rehberinde mümkün olan en güçlü yöntemin, özellikle oltalamaya dayanıklı yöntemlerin kullanılmasını öneriyor.
Alan adı hesabınızın e-postası, koruduğunuz alan adının üzerinde olursa döngüsel bir risk oluşur: alan adı veya DNS bozulduğunda şifre sıfırlama e-postası size ulaşmaz. Hesap e-postası olarak farklı bir alan adındaki, iki adımlı doğrulaması açık bir adres kullanın ve güncel olduğunu düzenli kontrol edin.
Transfer kilidi, alan adının durum kodlarında clientTransferProhibited olarak görünür ve alan adının başka bir kayıt firmasına taşınmasını engeller. ICANN Transfer Politikası, sahibin isteği üzerine kayıt firmasının bu kilidi kaldırmasını ve transfer kodunu vermesini öngörür. Kilidi yalnızca gerçekten transfer yapacağınız zaman kaldırın, işlem bitince tekrar kontrol edin. Transfer adımları için domain transferi rehberimize bakabilirsiniz.
EPP veya AuthInfo kodu, alan adını başka bir firmaya taşırken sahipliği doğrulayan koddur ve her alan adı için benzersizdir. Bu kodu e-postayla gelişigüzel paylaşmayın, ekran görüntüsünü ortak klasörlerde bırakmayın. Transfer tamamlandıktan sonra kodu yenilemek mümkünse yenileyin.
Yenilenmeyen bir alan adı önce askıya alınır, ardından geri alma süresine girer ve sonunda yeniden kayda açılır. Otomatik yenilemeyi açın, kayıtlı ödeme yönteminin geçerli olduğundan emin olun ve bitiş tarihini takviminize ekleyin. Bu sürecin ayrıntıları süresi dolan alan adı yazımızda anlatılıyor.
"Alan adınızın süresi doldu", "hesabınız askıya alındı" gibi acele ettiren e-postalardaki bağlantılara tıklamayın; panele her zaman adresi kendiniz yazarak girin. DNS kayıtlarınızın bir kopyasını saklayın ve beklenmeyen bir değişikliği hemen sorgulayın. Hangi kaydın ne işe yaradığını DNS kayıtları rehberimizde bulabilirsiniz. DNS yanıtlarının değiştirilmesine karşı ek bir katman isterseniz DNSSEC de değerlendirilebilir.
Registry lock, kilidin kayıt firması yerine alan adı uzantısının kayıt otoritesi (registry) düzeyinde uygulanmasıdır ve durum kodlarında serverTransferProhibited, serverUpdateProhibited, serverDeleteProhibited olarak görünür. ICANN'in EPP durum kodları sayfasına göre server kodları registry tarafından konur ve client kodlarından önceliklidir. Her uzantıda ve her firmada sunulmaz; şirketin ana markası gibi kritik alan adları için kayıt firmanıza sorun.
ICANN'in alan adı sorgulama aracına alan adınızı yazarak durum kodlarını, kayıt firmasını ve bitiş tarihini görebilirsiniz. Kısa bir kontrol listesi:
| Kontrol | Beklenen durum |
|---|---|
| Transfer kilidi | Durum kodlarında clientTransferProhibited görünüyor |
| Bitiş tarihi | Yeterince ileride ve otomatik yenileme açık |
| Hesap girişi | Benzersiz şifre ve iki adımlı doğrulama açık |
| İletişim e-postası | Farklı bir alan adında, güncel ve erişilebilir |
| Nameserver ve DNS | Sizin bildiğiniz sunuculara ve kayıtlara işaret ediyor |
Kişisel iletişim bilgilerinin herkese açık görünmesini istemiyorsanız Whois gizliliği konusuna da göz atın. Bu, saldırganların sosyal mühendislik için kullanabileceği bilgiyi azaltır.
pendingTransfer görüyorsanız transferin reddedilmesini isteyin.Ne kadar erken harekete geçerseniz süreç o kadar kısa olur. Bu yüzden beklenmeyen bildirim e-postalarını görmezden gelmeyin. Olay çözüldükten sonra yukarıdaki yedi önlemi tek tek gözden geçirin; saldırganın hangi yoldan girdiğini bilmek, aynı açığın tekrar kullanılmasını önlemenin en kısa yoludur.
Genellikle kayıt firmasındaki hesabın veya hesaba bağlı e-posta adresinin ele geçirilmesiyle olur. Zayıf ya da tekrar kullanılan şifreler ve oltalama e-postaları en yaygın başlangıç noktalarıdır.
ICANN Lookup gibi bir sorgu aracında alan adınızın durum kodlarına bakın. clientTransferProhibited görünüyorsa kilit etkindir, yani transfer engellenmiştir.
Transfer kilidi kaldırılmışsa ve diğer onaylar da aşılırsa alan adı başka bir firmaya taşınabilir. Kodu gizli tutun ve kilidi yalnızca transfer sırasında kaldırın.
Hayır. Ek bir koruma katmanıdır ve her uzantıda sunulmaz. Şirketin ana alan adı gibi kaybı ciddi sonuç doğuracak alan adları için değerlendirilir.
 Copyright © 2026 Tüm Hakları Saklıdır.
 Türkiye (Türkçe)
 Worldwide (English)