Kısaca: DMARC, alan adınızın sahibi olarak "benim adıma gönderilen ama SPF veya DKIM doğrulamasından geçemeyen e-postalara ne yapılsın?" sorusunu yanıtladığınız bir DNS TXT kaydıdır. Alıcı sunucu, iletinin görünen gönderici adresindeki alan adının SPF veya DKIM ile doğrulanıp doğrulanmadığına bakar; doğrulanmayan iletileri politikanıza göre teslim eder, spam klasörüne koyar ya da reddeder. DMARC'ye p=none ile başlayıp raporları inceleyerek p=quarantine ve p=reject politikalarına kademeli olarak geçmek en güvenli yoldur.
Müşterilerinize sizin alan adınızla "faturanız ekte" diye bir e-posta gitmesi için saldırganın hesabınızı ele geçirmesi gerekmez; e-posta protokolü, gönderen adresini isteyen herkesin yazabilmesine izin verir. SPF ve DKIM bu açığı kısmen kapatır, ama alıcıya "doğrulama başarısız olursa ne yapayım" demez. Bu yazıda DMARC'nin ne olduğunu, SPF ve DKIM ile nasıl birlikte çalıştığını, kaydın nasıl yazıldığını ve iletilerinizi riske atmadan sıkı politikaya nasıl geçeceğinizi anlatıyoruz.
DMARC (Domain-based Message Authentication, Reporting and Conformance), 2015'te RFC 7489 ile tanımlanan bir e-posta doğrulama standardıdır. Üç iş yapar: iletinin From satırındaki alan adının gerçekten doğrulanıp doğrulanmadığını kontrol eder, doğrulanmayan iletiler için alan adı sahibinin politikasını uygular ve alıcı sunuculardan alan adı sahibine düzenli raporlar gönderilmesini sağlar.
Bu neden önemli? Çünkü SPF yalnızca zarf göndericisini (MAIL FROM, Return-Path) denetler; kullanıcının e-posta programında gördüğü From adresini değil. Bir dolandırıcı kendi alan adıyla SPF'den geçip From satırına sizin adresinizi yazabilir. DMARC tam olarak bu boşluğu kapatır: doğrulanan alan adı ile görünen alan adının hizalı (aynı ya da aynı ana alan adına ait) olmasını şart koşar.
Büyük e-posta sağlayıcıları da artık DMARC bekliyor. Google, Şubat 2024'ten bu yana Gmail adreslerine günde 5.000'den fazla ileti gönderen alan adlarından SPF, DKIM ve en az p=none politikalı bir DMARC kaydı istiyor (Google gönderici yönergeleri); Yahoo da aynı dönemde benzer kurallar getirdi. Microsoft da 5 Mayıs 2025'ten itibaren Outlook.com için benzer kuralları uyguluyor. Az gönderim yapan bir işletme için bile DMARC, alan adınızın itibarını ve e-postalarınızın teslim edilme oranını koruyan temel bir ayardır.
Üç kayıt farklı soruları yanıtlar:
d= değeri, imzayı atan alan adını gösterir.Bir iletinin DMARC'den geçmesi için SPF veya DKIM'in hem başarılı hem de hizalı olması yeterlidir. Pratikte DKIM daha güvenilirdir: e-posta başka bir adrese yönlendirildiğinde gönderen sunucu değiştiği için SPF bozulur, DKIM imzası ise çoğu zaman sağlam kalır. Bu yüzden her gönderim kaynağınızda DKIM imzasını açmanızı öneririz.
DMARC kaydı, alan adınızın _dmarc alt adına eklenen bir TXT kaydıdır. En basit başlangıç kaydı şöyledir:
_dmarc.alanadiniz.com TXT "v=DMARC1; p=none; rua=mailto:[email protected]"
Kayıttaki başlıca etiketler şunlardır:
v=DMARC1: Sürüm; her zaman ilk etiket olmalıdır.p=: Politika. none yalnızca izler, quarantine doğrulanmayan iletiyi spam klasörüne yönlendirir, reject iletiyi reddeder.rua=: Toplu (aggregate) raporların gönderileceği adres. Raporlar genellikle günde bir kez, sıkıştırılmış XML olarak gelir.sp=: Alt alan adları için ayrı politika. Yazılmazsa ana politika geçerlidir.adkim= ve aspf=: Hizalama modu. Varsayılan r (gevşek) aynı ana alan adını kabul eder; s (sıkı) birebir eşleşme ister.pct=: Politikanın uygulanacağı ileti yüzdesi; kademeli geçişte işe yarar.Mevcut kaydınızı terminalde dig +short TXT _dmarc.alanadiniz.com komutuyla görebilirsiniz (dig ve nslookup ile DNS kontrolü). Örnek olarak 17 Kasım 2026'da caphosting.net için dönen kayıt şuydu:
"v=DMARC1; p=quarantine; rua=mailto:[email protected]; ruf=mailto:[email protected]; fo=1; adkim=s; aspf=s"
Bir alan adında yalnızca bir DMARC kaydı olmalıdır; iki kayıt varsa alıcılar DMARC'yi hiç uygulamaz.
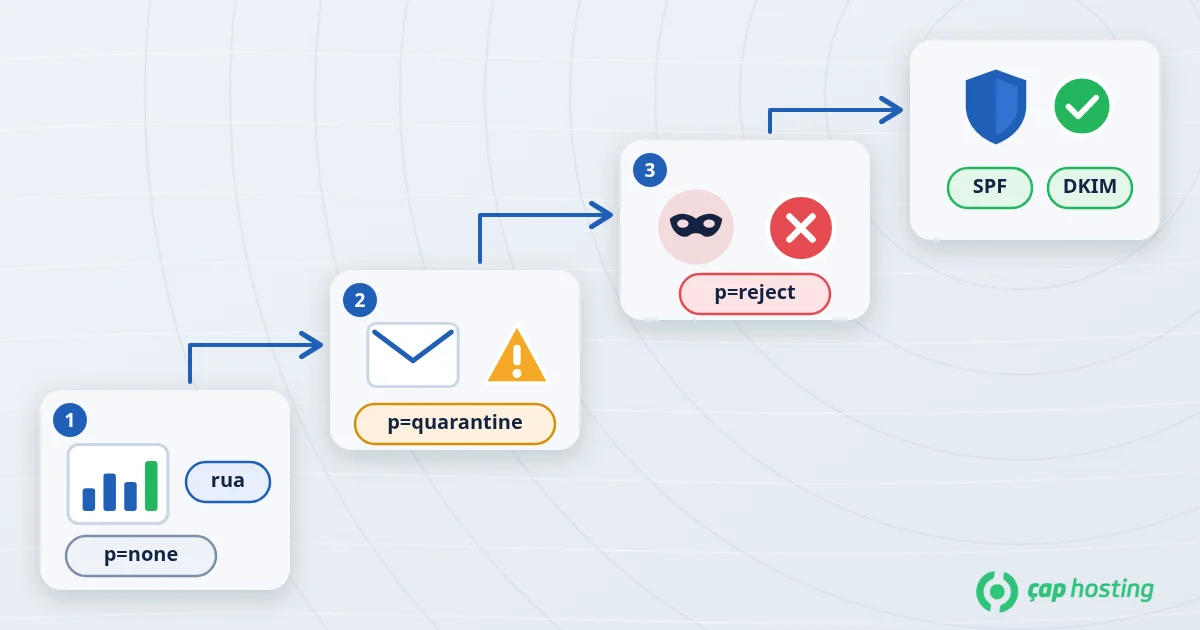
Alan adınızla e-posta gönderen her şeyi listeleyin: hosting e-posta sunucunuz, Google Workspace veya Microsoft 365, web sitesi form bildirimleri, bülten, CRM ve fatura sistemleri. Her biri için SPF'ye eklendiğini ve mümkünse kendi alan adınızla DKIM imzası attığını doğrulayın. DKIM'i genellikle hosting panelinizden veya e-posta hizmetinin yönetim ekranından etkinleştirip verilen TXT kaydını DNS'e eklersiniz.
p=none ve bir rua adresiyle kaydı yayına alın. Bu aşamada hiçbir iletinin teslimi etkilenmez; yalnızca rapor toplarsınız. Raporlar için ayrı bir posta kutusu açmak, kotanızın dolmasını önler. Raporları başka bir alan adındaki adrese göndermek istiyorsanız, o alan adının da bunu bir DNS kaydıyla onaylaması gerekir.
En az iki ila dört hafta boyunca raporları inceleyin. XML dosyalarını elle okumak zahmetlidir; ücretsiz ya da ücretli bir DMARC rapor aracı, gönderim yapan IP adreslerini ve hangi kontrolün başarısız olduğunu tablo halinde gösterir. Tanıdığınız ama DMARC'den geçemeyen bir kaynak görürseniz, o hizmette SPF/DKIM ayarını tamamlayın. Tanımadığınız kaynaklar ise büyük olasılıkla sizin adınıza yapılan sahte gönderimlerdir.
Tüm meşru kaynaklarınız DMARC'den geçiyorsa politikayı p=quarantine yapın. Temkinli ilerlemek isterseniz önce pct=25 ile iletilerin bir kısmına uygulayıp raporları izleyebilir, sorun yoksa yüzdeyi artırabilirsiniz.
Birkaç hafta sorunsuz geçtikten sonra p=reject politikasına geçin. Artık alan adınızla yapılan sahte gönderimler alıcı sunucularda reddedilir. Raporları izlemeyi bırakmayın: yeni bir hizmet eklediğinizde onu SPF ve DKIM'e eklemeyi unutursanız, o hizmetin iletileri de reddedilir.
sp=reject ile kapatabilirsiniz.DMARC, SPF ve DKIM'i bir politikaya bağlayarak alan adınızın sahte e-postalarda kullanılmasını engeller ve size kimin adınıza gönderim yaptığını gösterir. İzlemeyle başlayın, raporlara göre meşru göndericilerinizi düzeltin, ardından adım adım p=reject politikasına geçin. İletileriniz hâlâ spam klasörüne düşüyorsa e-postalarım neden spam kutusuna düşüyor makalesine göz atın. Alan adınızla gönderilen e-postaların güvenilir görünmesi için kurumsal e-posta kullanmak da iyi bir başlangıçtır. DNS kayıtlarınızı birlikte gözden geçirmek isterseniz destek talebi oluşturabilirsiniz.
p=none politikası teslimi etkilemez; yalnızca rapor toplar. Teslimi etkileyen quarantine ve reject politikalarına, raporları inceleyip tüm meşru göndericilerinizi doğruladıktan sonra geçin.
Evet. Sahte e-posta gönderen kişi sizin gönderim hacminize bakmaz; alan adınızın güvenilirliğini kullanır. DMARC, alan adınızın sahtecilikte kullanılmasını sınırlamanın en etkili yoludur.
Raporlar için ayrı bir posta kutusu açmanız önerilir; günlük XML raporları zamanla yer kaplar. Raporları bir DMARC analiz hizmetine de yönlendirebilirsiniz.
Kayıt DNS'te yayıldıktan sonra. Süre kaydın TTL değerine bağlıdır; genellikle birkaç saat içinde alıcı sunucular yeni politikayı görmeye başlar. Ayrıntılar için DNS yayılımı makalesine bakabilirsiniz.
 Copyright © 2026 Tüm Hakları Saklıdır.

 Türkiye (Türkçe)
 Worldwide (English)
