Kısaca: HTTP güvenlik başlıkları, sunucunuzun her yanıta eklediği ve tarayıcıya "bu sayfayı şu kurallarla çalıştır" diyen küçük talimatlardır. Birkaç satırlık yapılandırmayla clickjacking, MIME türü kandırmacası ve veri sızıntısı gibi riskleri azaltabilirsiniz; ancak yanlış ayarlanmış bir başlık siteyi bozabileceği için adım adım ilerlemek gerekir.
Bir web sitesini güvenli hale getirmek denince çoğu kişi SSL sertifikasını ve güçlü şifreleri düşünür. Oysa tarayıcı tarafında da devreye alınabilecek ucuz ve etkili bir katman daha vardır: yanıt başlıkları. Sunucu, sayfayı gönderirken yanında "bu sayfa başka bir sitede çerçeve içinde gösterilemez", "içerik türünü tahmin etme" gibi kurallar iletir ve tarayıcı bunlara uyar. Bu yazıda en yaygın başlıkları, ne işe yaradıklarını ve hosting hesabınızda nasıl ekleyeceğinizi anlatıyoruz.
Tarayıcı bir sayfa istediğinde sunucu önce yanıt başlıklarını, ardından HTML içeriğini gönderir. Güvenlik başlıkları bu ilk bölümde yer alır ve tarayıcının davranışını sınırlar. Başlıklar sitenizin kodunu değiştirmez; yalnızca tarayıcıya hangi işlemlere izin verileceğini bildirir. Bu nedenle WordPress, özel yazılım ya da statik site fark etmeksizin web sunucusu düzeyinde uygulanabilirler.
Mevcut durumunuzu görmek için terminalde şu komut yeterlidir:
curl -sI https://alanadiniz.com | grep -iE "strict-transport|x-frame|x-content-type|content-security|referrer-policy|permissions-policy"
Çıktıda hiçbir satır görünmüyorsa sitenizde bu başlıkların hiçbiri tanımlı değildir.
Tarayıcıya siteye yalnızca HTTPS ile bağlanmasını söyler. Ayrıntılı anlatımı için HSTS nedir? yazımıza bakabilirsiniz. HTTPS geçişini henüz tamamlamadıysanız önce HTTP'den HTTPS'e geçiş rehberini uygulayın; çünkü HSTS'i yarım kalmış bir geçişte açmak ziyaretçileri siteden uzaklaştırabilir.
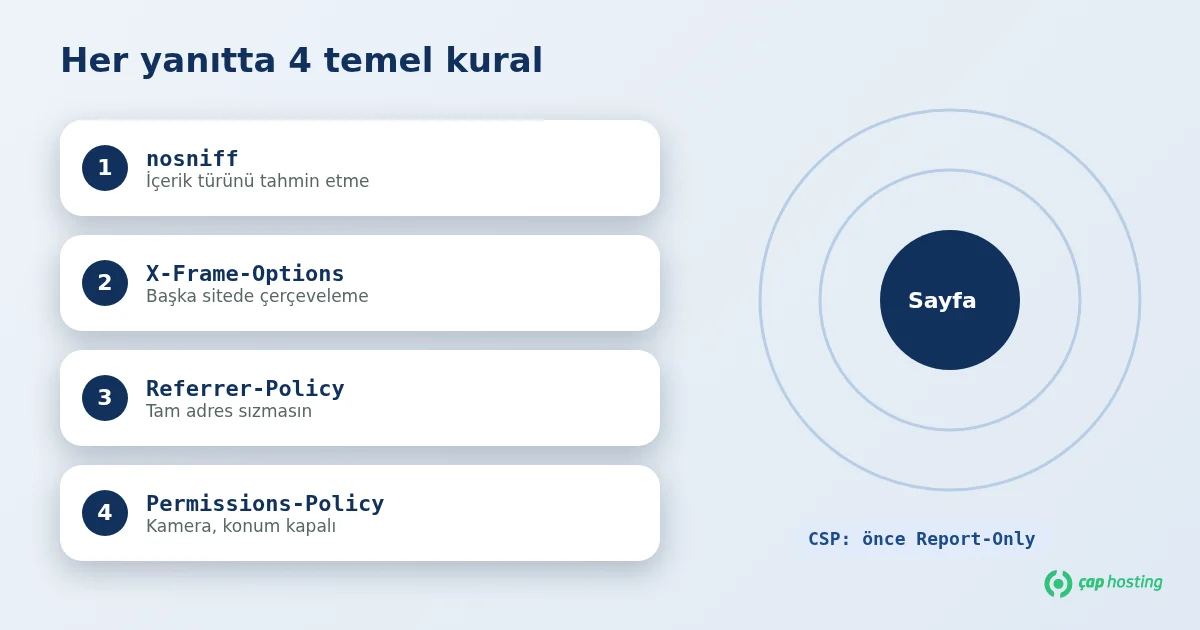
Tek geçerli değeri nosniff'tir. Tarayıcı, sunucunun bildirdiği içerik türüne (Content-Type) güvenir ve dosyanın içine bakarak türünü kendisi tahmin etmeye çalışmaz. Böylece resim gibi görünen bir dosyanın betik olarak çalıştırılması engellenir. Risksiz ve hemen eklenebilecek başlıklardan biridir.
Sayfanızın başka bir sitedeki iframe içinde gösterilip gösterilemeyeceğini belirler. Saldırgan görünmez bir çerçevenin üzerine sahte bir düğme koyarak ziyaretçiyi tıklatabilir; buna clickjacking denir. Değerler:
DENY: Hiçbir yerde çerçeve içinde gösterilemez.SAMEORIGIN: Yalnızca kendi alan adınızdaki sayfalar çerçeveleyebilir.Modern tarayıcılarda aynı işi CSP'nin frame-ancestors yönergesi de yapar; ikisini birlikte kullanmak yaygındır. Ayrıntılar için MDN belgesine bakabilirsiniz.
Ziyaretçi bir bağlantıya tıkladığında hedef siteye hangi kaynak adresinin (Referer) gönderileceğini belirler. Adres çubuğunda arama terimi, kullanıcı kimliği ya da özel bir sayfa yolu bulunabileceği için tam adresin dışarı sızması istenmeyebilir. Dengeli ve yaygın bir değer strict-origin-when-cross-origin'dır: kendi sitenizde tam adres, başka sitelere yalnızca alan adı gider ve HTTPS'ten HTTP'ye düşüşte hiçbir şey gönderilmez.
Kamera, mikrofon, konum gibi tarayıcı özelliklerinin sayfada ya da gömülü içeriklerde kullanılıp kullanılamayacağını belirler. Sitenizin bu özelliklere ihtiyacı yoksa kapatmak, ele geçirilmiş bir üçüncü taraf betiğinin bunları kötüye kullanma ihtimalini azaltır. Örnek: camera=(), microphone=(), geolocation=().
En güçlü ama en dikkat gerektiren başlıktır. Sayfanın hangi kaynaklardan betik, stil, resim ve yazı tipi yükleyebileceğini listeler. Doğru kurulduğunda enjekte edilmiş zararlı bir betiğin çalışmasını engelleyebilir (XSS riskini azaltır). Öte yandan reklam, analiz, canlı destek ya da yazı tipi hizmeti gibi harici kaynak kullanıyorsanız her birini listeye eklemeniz gerekir; aksi halde sayfanın bir kısmı çalışmaz. Bu yüzden önce yalnızca rapor modunda denemeniz önerilir (aşağıya bakın). Kapsamlı açıklama için MDN CSP rehberi iyi bir kaynaktır.
Çoğu kurumsal ve içerik sitesi için bozma riski düşük bir başlangıç seti şöyle olabilir:
| Başlık | Örnek değer | Bozma riski |
|---|---|---|
| X-Content-Type-Options | nosniff |
Çok düşük |
| X-Frame-Options | SAMEORIGIN |
Düşük (siteniz başka yerde gömülüyorsa etkilenir) |
| Referrer-Policy | strict-origin-when-cross-origin |
Düşük (bazı analiz araçları kaynak ayrıntısını kaybeder) |
| Permissions-Policy | camera=(), microphone=(), geolocation=() |
Düşük (siteniz bu özellikleri kullanıyorsa ilgili olanı çıkarın) |
| Content-Security-Policy | Önce Report-Only |
Yüksek (test edilmeli) |
Apache / LiteSpeed (.htaccess). mod_headers etkinse site kök dizinindeki .htaccess dosyasına ekleyin:
Header always set X-Content-Type-Options "nosniff"
Header always set X-Frame-Options "SAMEORIGIN"
Header always set Referrer-Policy "strict-origin-when-cross-origin"
Header always set Permissions-Policy "camera=(), microphone=(), geolocation=()"
Nginx. İlgili server bloğuna ekleyip yapılandırmayı test ederek yeniden yükleyin:
add_header X-Content-Type-Options "nosniff" always;
add_header X-Frame-Options "SAMEORIGIN" always;
add_header Referrer-Policy "strict-origin-when-cross-origin" always;
add_header Permissions-Policy "camera=(), microphone=(), geolocation=()" always;
nginx -t && systemctl reload nginx
Başlık söz dizimi için Apache mod_headers ve Nginx headers modülü belgelerine başvurabilirsiniz. Paylaşımlı hostingte sunucu yapılandırmasına erişemiyorsanız .htaccess yolu genellikle yeterlidir; yazma yetkiniz yoksa destek ekibimizden yardım isteyebilirsiniz.
CSP'yi doğrudan zorunlu kılmak yerine önce Content-Security-Policy-Report-Only başlığıyla yayınlayın. Tarayıcı ihlalleri engellemez, yalnızca geliştirici konsolunda gösterir. Örnek bir başlangıç:
Content-Security-Policy-Report-Only: default-src 'self'; img-src 'self' data: https:; frame-ancestors 'self'
Tarayıcının geliştirici konsolunu (F12) açıp sitenizin sayfalarını gezin; "violates the Content Security Policy" uyarılarında görünen kaynakları gözden geçirin. Meşru olanları listeye ekledikten sonra başlığı Report-Only olmadan yayınlayabilirsiniz. Sitede satır içi betik (inline script) çok kullanılıyorsa (WordPress eklentilerinde sık görülür) bu aşama zaman alabilir.
curl -sI ile kontrol edin.Hayır. Başlıklar savunma katmanlarından yalnızca biridir. Güncel yazılım, güçlü parolalar, düzenli yedek ve bir web uygulama güvenlik duvarı (WAF) ile birlikte düşünülmelidir. Sunucuya kendiniz yönetici erişimiyle sahipseniz Linux sunucu sıkılaştırma rehberi de tamamlayıcıdır. Sitenizde bir güvenlik olayı şüphesi varsa web siteniz hacklendiyse ne yapmalı? yazısındaki adımları izleyin. Genel uygulama önerileri için OWASP Secure Headers Project sayfası da güncel bir referanstır.
Güvenlik başlıkları düşük maliyetli ve geri alınabilir bir iyileştirmedir. nosniff, X-Frame-Options, Referrer-Policy ve Permissions-Policy ile başlayın, CSP'yi rapor modunda deneyin ve her değişiklikten sonra siteyi gezerek kontrol edin. Yapılandırma sırasında takılırsanız destek talebi oluşturarak ekibimizden yardım alabilirsiniz.
Doğrudan bir sıralama etkisi beklenmez; ancak yanlış ayarlanmış bir başlık sayfaların yüklenmesini bozarsa dolaylı olarak olumsuz etkileyebilir. Bu yüzden değişiklik sonrası siteyi kontrol edin.
Modern tarayıcılar bu eski XSS filtresini artık kullanmıyor; korumayı CSP ve düzgün çıktı kodlaması sağlar. Mevcut sitenizde duruyorsa zararı olmaz, yeni kurulumda eklemek şart değildir.
curl -sI https://alanadiniz.com komutuyla yanıt başlıklarını listeleyebilir ya da tarayıcının geliştirici araçlarında Ağ (Network) sekmesinden ilgili isteğin yanıt başlıklarına bakabilirsiniz.
Başlıkları kaynak sunucuda eklemeniz genellikle yeterlidir ve proxy bunları iletir. Aynı başlığı hem kaynakta hem proxy kurallarında eklerseniz çift başlık oluşmaması için yalnızca birini kullanın.
 Copyright © 2026 Tüm Hakları Saklıdır.

 Türkiye (Türkçe)
 Worldwide (English)
