Kısaca: Web sitesi hacklendi şüphesi varsa önce ziyaretçileri korumak için siteyi geçici olarak kapatın, ardından hosting, FTP, veritabanı ve yönetim paneli şifrelerini değiştirin. Sonra hasarın kapsamını belirleyip saldırıdan önceki temiz bir yedeğe dönün ya da zararlı kodu temizleyin, saldırganın girdiği açığı kapatın ve en sonda Google Search Console üzerinden inceleme isteyin.
Hacklenen bir site, sahibine çoğu zaman tamamen normal görünür. Saldırganlar zararlı içeriği yalnızca arama motorlarına, mobil ziyaretçilere ya da aramadan gelenlere gösterebilir. Bu rehberde belirtileri, ilk saatlerde yapılması gerekenleri ve sitenin yeniden güvenilir hale gelmesi için izlenecek sırayı anlatıyoruz.
Aşağıdaki belirtilerden biri tek başına kesin kanıt değildir; ama birkaçı bir aradaysa sitenizi hemen incelemeniz gerekir.
site:alanadiniz.com araması yaptığınızda ilaç, kumar ya da yabancı dilde sayfalar çıkıyorsa siteye sayfa enjekte edilmiş olabilir.Uyarılar ziyaretçinin bağlamına göre gösterildiği için siz aynı uyarıyı göremeyebilirsiniz. Google bu durumda Güvenlik sorunları raporunun esas alınmasını öneriyor. Alan adınızın durumunu Google Güvenli Tarama sayfasından da sorgulayabilirsiniz.
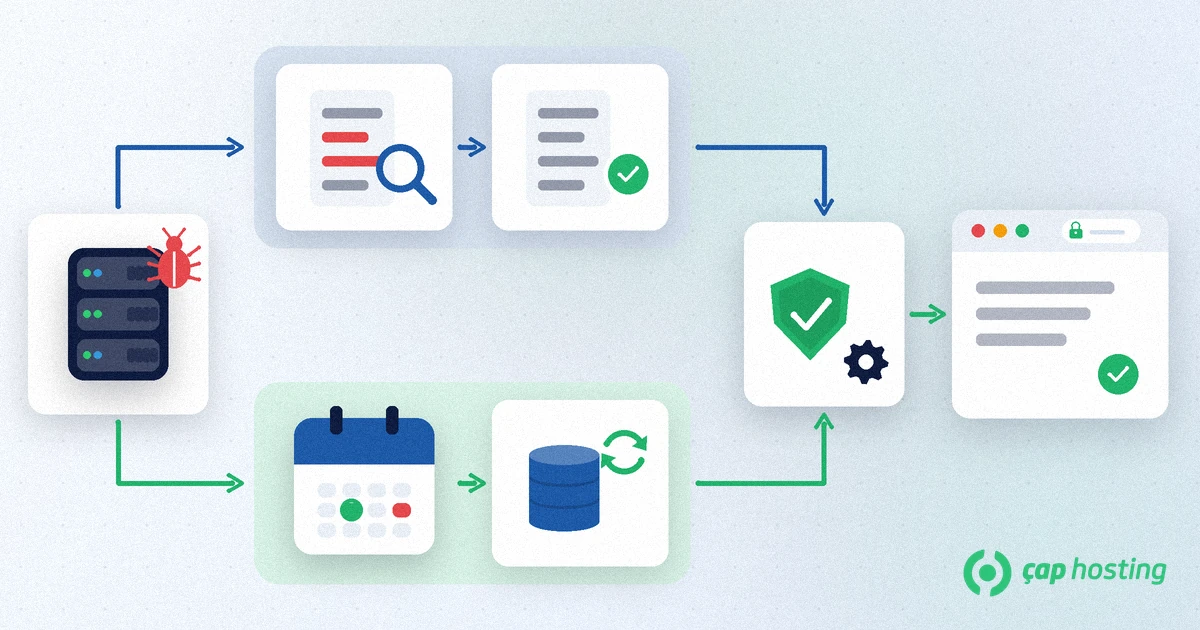
Panikle rastgele dosya silmek yerine aşağıdaki sırayla ilerlemek, hem hasarı sınırlar hem de temizliğin kalıcı olmasını sağlar.
Siteyi geçici olarak bakım moduna alın veya erişime kapatın. Zararlı kod çalıştıran bir sayfa ziyaretçilerin cihazlarına zarar verebilir ve açık kaldığı her saat itibarınızı biraz daha etkiler.
Temizliğe başlamadan önce dosyaların ve veritabanının o anki halinin bir kopyasını ayrı bir yere alın. Bu kopya temiz değildir ve siteye geri yüklenmez; yalnızca saldırının nereden geldiğini incelemek ve gerekirse sonradan eklenen içeriği kurtarmak için saklanır.
Hosting kontrol paneli, FTP/SFTP, veritabanı, site yönetim paneli ve alan adınızdaki e-posta hesaplarının şifrelerini, temiz olduğundan emin olduğunuz bir cihazdan değiştirin. Tanımadığınız yönetici hesaplarını kaldırın. Google'ın uyarısına göre saldırganlar bildirim ayarlarını da değiştirebilir; Search Console'daki kullanıcıları ve bildirim e-postalarını kontrol edin.
Güvenlik sorunları raporundaki örnek URL'ler iyi bir başlangıçtır, ancak Google bu listenin eksiksiz olmadığını açıkça belirtir. Son günlerde değişen dosyalara, .htaccess içindeki yönlendirme kurallarına ve sunucu erişim kayıtlarına bakın. Kodda eval, base64_decode veya unescape gibi ifadeler gizlenmiş zararlı kodun yaygın izleridir. Şüpheli sayfaları doğrudan tarayıcınızda açmak yerine Search Console'daki URL Denetimi aracını ya da komut satırında curl kullanın; böylece kendi cihazınızı riske atmazsınız.
İki yol vardır: etkilenen dosyaları saldırıdan önceki son temiz yedekle değiştirmek ya da zararlı içeriği tek tek kaldırmak. Hangisinin size uygun olduğunu aşağıdaki karşılaştırmada bulabilirsiniz. Hangi yolu seçerseniz seçin, temizliği yalnızca birkaç sayfada değil sitenin tamamında yapın; Google kısmen düzeltilmiş bir site için kısmi geri dönüş yapmaz.
Saldırganın girdiği kapı açık kaldıkça site yeniden ele geçirilir. Çekirdek yazılımı, temaları ve eklentileri güvenli biçimde güncelleyin, kullanmadığınız eklentileri silin, lisanssız "nulled" temalardan vazgeçin. Kötü niyetli istekleri uygulamaya ulaşmadan durdurmak için bir web uygulama güvenlik duvarı (WAF) ek bir katman sağlar.
Rapordaki tüm sorunları bütün sayfalarda düzelttiğinizde, Güvenlik sorunları raporundan inceleme isteği gönderin ve yaptığınız düzeltmeleri açıkça yazın. Google'a göre güvenlik incelemeleri birkaç gün ile birkaç hafta arasında sürebilir; karar gelmeden yeni istek göndermeyin.
| Ölçüt | Yerinde temizlik | Temiz yedekten geri yükleme |
|---|---|---|
| Ne zaman uygun? | Zararlı kod az sayıda dosyada ve kolayca bulunabiliyorsa | Saldırının başladığı tarih biliniyor ve o tarihten önce alınmış bir yedek varsa |
| Gereken beceri | Kodu okuyup anlayabilmek | Doğru tarihli yedeği seçip geri yükleyebilmek |
| Veri kaybı riski | Düşük; içerik yerinde kalır | Yedek tarihinden sonraki içerik ve siparişlerin yeniden aktarılması gerekir |
| Gizli kalıntı riski | Gözden kaçan bir arka kapı kalabilir | Düşük; ancak açık kapatılmazsa site yeniden ele geçirilir |
Pratikte iki yol sık sık birlikte kullanılır: dosyalar temiz yedekten gelir, yedek tarihinden sonra eklenen içerik ise kontrol edilerek elle aktarılır. Düzenli ve site dışında saklanan bir yedeğiniz yoksa bu iş çok zorlaşır; doğru yedekleme stratejisi rehberimiz bu yüzden önemlidir. Temizlik adımlarının ayrıntısı için Google'ın kötü amaçlı yazılım bulaşmış siteler rehberine de bakabilirsiniz.
WordPress kullanıyorsanız WordPress güvenliği kontrol listesi bu adımları tek tek ele alıyor.
Sitenizin hacklendiğinden şüpheleniyorsanız bir destek talebi açın. Fark ettiğiniz belirtileri, ilk gördüğünüz tarih ve saati ve şüpheli dosya yollarını talebe eklemeniz, sorunun kaynağını daha hızlı daraltmaya yardımcı olur.
Google ele geçirilmiş içeriği arama sonuçlarından uzak tutmaya çalışır ve etkilenen sayfaları uyarı etiketiyle gösterebilir. Sorunları düzeltip incelemeden geçtiğinizde Google uyarıları birkaç gün içinde kaldırır; ancak Google, işaretlenmenin sıralamayı bir süre etkileyebileceğini de belirtir.
Hayır. Yedek, saldırganın kullandığı açığı da içerir. Geri yüklemeden hemen sonra şifreleri değiştirmez ve yazılımları güncellemezseniz site kısa sürede yeniden ele geçirilebilir.
Evet. Uyarılar ve zararlı yönlendirmeler ziyaretçinin tarayıcısına, cihazına veya nereden geldiğine göre değişebilir. Google, durumun doğrulanması için Search Console'daki Güvenlik sorunları raporunun esas alınmasını önerir.
Google'a göre güvenlik incelemeleri birkaç gün ile birkaç hafta arasında sürebilir. İsteğinizin alındığı ve sonuçlandığı e-postayla bildirilir; karar gelmeden yeni istek göndermeyin.
 Copyright © 2026 Tüm Hakları Saklıdır.
 Türkiye (Türkçe)
 Worldwide (English)