Kısaca: SSL sertifikası bitiş tarihi, sertifikanın içinde "notAfter" alanında yazan tarihtir ve bu tarihten sonra tarayıcılar sitenizi güvenli kabul etmez. Tarihi iki yolla kontrol edebilirsiniz: tarayıcıda adres çubuğunun solundaki güvenlik simgesinden sertifika ayrıntılarını açarak veya bir terminalde openssl komutuyla. openssl, tarihi doğrudan sunucunun gönderdiği sertifikadan okur ve süreyi otomatik kontrol etmenize de izin verir.
Her SSL sertifikasının bir başlangıç (notBefore) ve bir bitiş (notAfter) tarihi vardır. Bitiş tarihi geçtiğinde tarayıcılar ziyaretçilere güvenlik uyarısı gösterir ve çoğu ziyaretçi siteyi terk eder. Sertifikanın ne işe yaradığını SSL sertifikası nedir makalemizde bulabilirsiniz.
Sertifika süreleri de kısalıyor. CA/Browser Forum'un kabul ettiği takvime göre 15 Mart 2026'dan itibaren düzenlenen sertifikaların süresi en fazla 200 gün; 15 Mart 2027'den itibaren 100 gün, 15 Mart 2029'dan itibaren 47 gün olacak (CA/B Forum SC-081v3). Süreler kısaldıkça yenilemenin otomatik yapılması ve bitiş tarihinin düzenli kontrol edilmesi daha da önemli hâle geliyor.
Bu makaledeki örnekte caphosting.net sertifikası 22 Ekim 2026'da düzenlenmiş ve 20 Ocak 2027'de sona eriyor; yani yaklaşık 90 günlük bir sertifika. Siteniz HTTPS'e yeni geçtiyse HTTP'den HTTPS'e geçiş rehberi sertifikadan sonra yapılması gerekenleri de anlatıyor.
Menü adları tarayıcıya ve sürümüne göre değişir; adımların sırası ise genellikle aynıdır. Tarayıcı yalnızca o anda bağlandığınız adresin sertifikasını gösterir; birden fazla subdomain kullanıyorsanız her birini ayrıca kontrol edin. Tarayıcı yöntemi hızlıdır, ancak düzenli ve otomatik bir kontrol için aşağıdaki openssl komutları daha uygundur.
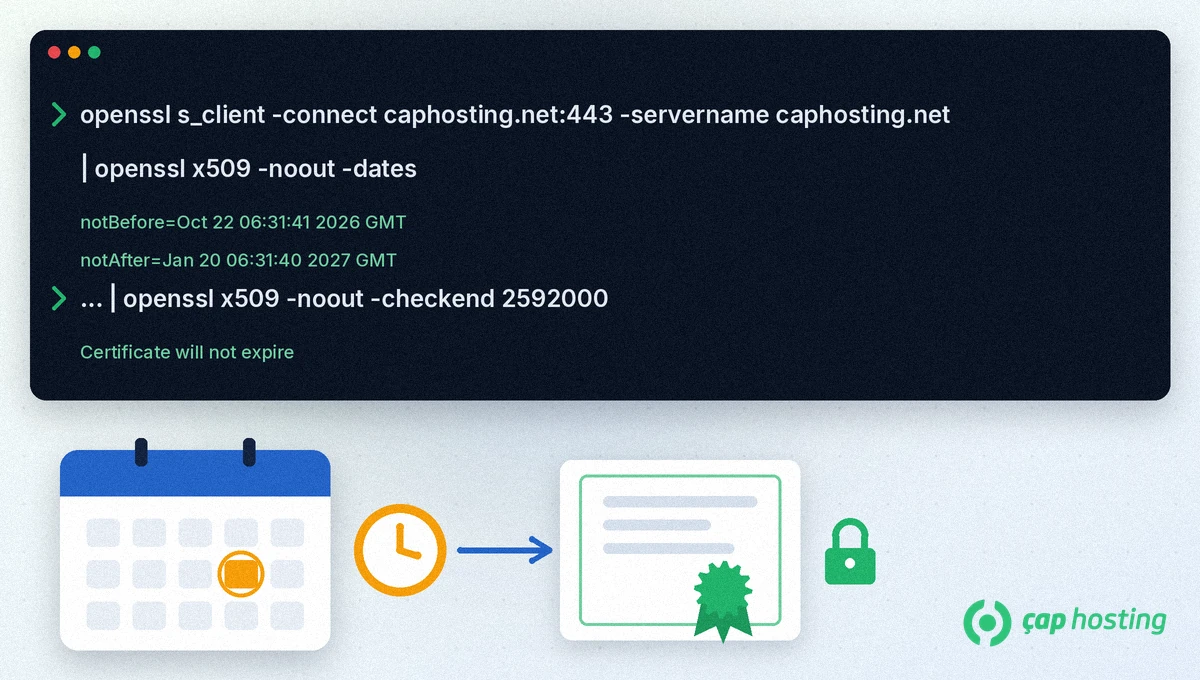
Linux ve macOS'ta genellikle hazır bulunan openssl ile şu komut sunucunun sertifikasını alır ve tarihlerini yazdırır (alan adını kendi adresinizle değiştirin):
echo | openssl s_client -connect caphosting.net:443 -servername caphosting.net 2>/dev/null | openssl x509 -noout -dates
13 Kasım 2026'da caphosting.net için bu komutun çıktısı şöyleydi:
notBefore=Oct 22 06:31:41 2026 GMT
notAfter=Jan 20 06:31:40 2027 GMT
notAfter satırı bitiş tarihidir; saat GMT olarak verilir. -servername parametresi, aynı sunucuda birden fazla site varsa doğru sertifikanın gelmesi için hangi alan adını istediğinizi sunucuya bildirir. Yalnızca bitiş tarihini görmek için -dates yerine -enddate kullanabilirsiniz (openssl x509 belgeleri).
-checkend parametresi, sertifikanın verilen saniye içinde dolup dolmayacağını sınar. 30 gün 2592000 saniyedir:
echo | openssl s_client -connect caphosting.net:443 -servername caphosting.net 2>/dev/null | openssl x509 -noout -checkend 2592000
Sertifika 30 gün içinde dolmayacaksa çıktı "Certificate will not expire" olur ve komut 0 koduyla biter; dolacaksa sıfırdan farklı bir kodla biter. Bu sayede komutu zamanlanmış bir görevde çalıştırıp sıfırdan farklı sonuçta size uyarı göndermesini sağlayabilirsiniz.
Tarih kadar önemli bir başka kontrol, sertifikanın doğru adları içerip içermediğidir. Komutun sonundaki -dates yerine -ext subjectAltName yazarsanız sertifikada listelenen adlar görünür. Örneğin caphosting.net sertifikası hem caphosting.net hem de *.caphosting.net adlarını içeriyor.
Site sunucuda çalışmaya devam eder, ancak tarayıcılar ziyaretçilere güvenlik uyarısı gösterir. Bu uyarı çoğu ziyaretçinin siteyi terk etmesine yol açar.
openssl tarihleri GMT olarak yazar. Türkiye saatine çevirmek için 3 saat ekleyin.
openssl yüklüyse aynı komutlar çalışır. Yüklü değilse tarayıcı yöntemini kullanabilir veya komutu bir Linux sunucuda çalıştırabilirsiniz.
Evet. Her adres farklı bir sertifika kullanabilir; komutta alan adını değiştirerek her adresi ayrı ayrı kontrol edin.
Bilgi bankasını detaylı olarak incelediniz, fakat ihtiyacınız olan bilgiyi bulamıyorsanız,
Bir Destek Talebi Oluşturun. Copyright © 2026 Tüm Hakları Saklıdır.

 Türkiye (Türkçe)
 Worldwide (English)
